Данные миссии.
Доказуемо удалены.
Офлайн-санитизация по NIST SP 800-88r2 и IEEE 2883 — для накопителей дронов, контроллеров и мобильных оперативных платформ. С отчётом об удалении данных, который можно заверить цифровой подписью, — для учёта хранения и передачи носителей, аудита и закупок.
Сценарий
Дрон перехвачен.
Риск возникает задолго до этого.
Носители миссий, контроллеры, возвращённые устройства, тестовые системы, списанные носители — везде хранятся видеоматериалы, телеметрия, маршрутные данные и журналы «чёрного ящика», которые потенциально можно восстановить подходящими криминалистическими средствами. iShredder™ Defense санитизирует эти данные по признанным стандартам перед повторным использованием, обслуживанием, возвратом или списанием, так что при заданном уровне криминалистических усилий восстановление становится практически неосуществимым.
Видео миссий, GPS-телеметрия, журналы «чёрного ящика» — всё хранится на носителе в структурированном виде. Стандартные средства восстановления потенциально позволяют реконструировать такие данные.
Продукт
Один инструмент. Для каждой платформы.
iShredder™ Defense работает полностью офлайн и выбирает самый надёжный из доступных методов санитизации для каждого носителя — от NVMe Sanitize и ATA Secure Erase до Crypto Erase и проверенной перезаписи. Каждая операция завершается отчётом об удалении данных с возможностью цифровой подписи — для документирования хранения и передачи носителей.
В разработке · Доступны оценочные экземплярыПолностью офлайн
Без подключения к облаку и внешним серверам. Работает на закрытых складах и в полевых условиях — в том числе в изолированных (air-gapped) средах.
Готово к аудиту
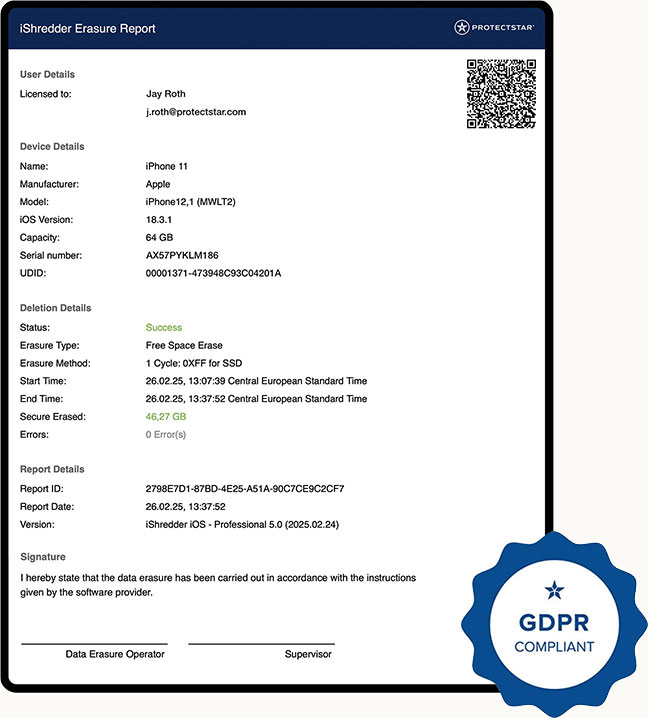
Отчёты об удалении данных с возможностью подписи: метод, метки времени, ID устройств и покрытие LBA — для непрерывного учёта хранения и передачи носителей.
Кроссплатформенно
Windows, macOS, iOS и Android. Для складских рабочих станций и планшетов-контроллеров — единый процесс, единообразные отчёты.
Процесс
Пять шагов. Один отчёт.
- 01 Идентифицировать
носитель - 02 Выбрать
профиль - 03 Применить
метод - 04 Провести
проверку - 05 Подписать
отчёт
Матрица поддержки носителей
Не каждый носитель поддерживает каждый метод.
iShredder™ Defense выбирает самый надёжный из доступных методов санитизации с учётом носителя, интерфейса, профиля безопасности и требований аудита. Матрица показывает основные методы для каждого типа носителя.
Примечание о флеш-носителях: для накопителей с резервной областью (overprovisioning) и выравниванием износа (SSD, eMMC, SD) одна только перезапись не может гарантировать полную санитизацию. Для таких носителей предпочтительно используются команды санитизации, специфичные для устройства и контроллера (NVMe Sanitize, ATA Secure Erase, Crypto Erase), — в соответствии с NIST SP 800-88r2 и IEEE 2883. TRIM/Discard применяется только как вспомогательная команда и сам по себе не является доказательством санитизации.
Доказательство
До — можно восстановить. После — доказуемо санитизировано.
Наглядный пример процесса санитизации на NVMe-носителе миссии. Фактические результаты зависят от носителя, контроллера, выбранного профиля и метода проверки.
LBA 0x00001000: 00 00 00 00 · 00 00 00 00
LBA 0x00002000: 00 00 00 00 · 00 00 00 00
… адресуемые диапазоны · проверены
Учёт хранения и передачи носителей
Не просто удалено.
Доказуемо санитизировано.
Каждая операция санитизации с iShredder™ Defense завершается отчётом об удалении данных с возможностью цифровой подписи. Все значимые параметры документируются в машиночитаемом и понятном человеку виде — для аудитов, закупочной отчётности и как подтверждение учёта хранения и передачи носителей.

В сравнении
Почему iShredder™ Defense — а не альтернативы?
инструменты удаления
для дронов
Defense
NVMe Sanitize · ATA Secure Erase · eMMC · SD-ERASE
Часто задаваемые вопросы
О чём специалисты по закупкам всегда спрашивают в первую очередь.
Да — и это сделано намеренно. iShredder™ Defense не нужны ни подключение к интернету, ни облачные компоненты — ни для самой санитизации, ни для проверки или формирования отчётов.
На практике это означает: никакой телеметрии, никаких автоматических фоновых обновлений, никакой функции «звонка домой» (call home), никакой аналитики. Все процессы выполняются исключительно локально.
Активация лицензии выполняется офлайн с помощью подписанного файла активации, который можно перенести в изолированную среду по защищённому каналу передачи. Обновления поставляются в виде подписанных офлайн-пакетов и развёртываются вручную — при необходимости с предварительной проверкой в отдельной тестовой зоне перед развёртыванием в рабочей среде. Таким образом iShredder™ Defense отвечает требованиям к средам эксплуатации, где обрабатывается секретная информация, согласно практике BSI SÜG и соответствующим требованиям НАТО.
iShredder™ Defense записывает каждый шаг санитизации в зашифрованный постоянный файл состояния. При прерывании — из-за потери питания, аппаратного сбоя или отмены пользователем — при следующем запуске точно определяется, на каком этапе остановился процесс.
В зависимости от метода процесс можно либо продолжить с прерванного диапазона LBA, либо — для низкоуровневых команд очистки (purge) — запросить внутренний статус накопителя. NVMe Sanitize и ATA Secure Erase защищены от прерываний на стороне устройства и после восстановления питания автоматически продолжаются до завершения.
Главное для аудита: отчёт об удалении данных явно фиксирует каждое прерывание — с меткой времени, причиной и состоянием носителя до и после события. Так информация для аудита не теряется, а история хранения и передачи носителя сохраняется даже при сбоях.
Каждый отчёт об удалении данных снабжается цифровой подписью на основе сертификата X.509. Для каждой установки iShredder™ Defense используется индивидуальный сертификат. Подпись охватывает метод, метки времени, ID устройств, покрытие LBA и все остальные параметры, поэтому любое последующее изменение обнаруживается криптографически.
Дополнительно для всего отчёта вычисляется хеш SHA-256, который сохраняется в отдельном журнале аудита (опционально также через центральный сервер аудита). Подписи соответствуют PAdES (усовершенствованная электронная подпись в смысле Регламента eIDAS).
Для задач с наивысшими требованиями к доказательной силе отчёты можно дополнительно заверить квалифицированной электронной подписью (QES) и квалифицированной меткой времени через квалифицированного поставщика доверительных услуг. Конкретная интеграция согласуется с клиентом индивидуально в рамках пилотной программы.
iShredder™ Defense не является продуктом, контролируемым ITAR, — это коммерческое ПО для удаления данных, а не военное изделие в смысле U.S. Munitions List.
Однако продукт подпадает под действие Правил экспортного контроля США (EAR), поскольку содержит криптографические компоненты. Конкретная классификация ECCN, применимые исключения из лицензирования (License Exceptions), проверка конечного использования и конечного пользователя, а также обязательства по отчётности предоставляются для каждого продукта и релиза в рамках квалифицированных оценок.
Protectstar сопровождает весь процесс сертификации конечного пользователя, проверяет соответствующие санкционные списки и предоставляет необходимые для экспорта документы.
Да. Для государственных органов, вооружённых сил и корпоративных клиентов Protectstar предлагает нотариально заверенное депонирование исходного кода у независимых эскроу-агентов в Германии и/или США.
На депонирование передаются: полный исходный код версии, готовой к поставке, инструкция по сборке и инструментарий сборки (с документацией для воспроизводимости), список зависимостей, открытые сертификаты для проверки, а также документация к релизу. Закрытые ключи для подписи релизных сборок в депонирование явно не входят.
Условия выдачи (Release Conditions) индивидуально согласуются в лицензионном договоре. Типичные основания — банкротство, длительное прекращение сопровождения продукта или невыполнение гарантированных договором обновлений безопасности. Объём, периодичность обновления и права на аудит согласуются с корпоративными клиентами в SLA.
Разработка ведётся на собственных площадках Protectstar в Германии и США. Коммиты подписываются и проходят ревью кода.
Для релизов Defense планируются воспроизводимые сборки (deterministic builds) на изолированных сборочных машинах. Каждый релиз поставляется со спецификацией компонентов ПО (Software Bill of Materials, SBOM) в формате CycloneDX, где перечислены сторонние библиотеки с версиями и лицензиями.
Исполняемые файлы подписываются с помощью Authenticode (Windows) или Developer ID (macOS); артефакты релизов дополнительно подписываются PGP. Значимые для безопасности сторонние библиотеки отслеживаются с помощью мониторинга CVE (NIST NVD, GitHub Security Advisories). Конкретные SLA на выпуск исправлений согласуются с корпоративными клиентами в договоре на поддержку.
Да. iShredder™ Defense предоставляет два уровня интеграции: интерфейс командной строки (CLI) для автоматизации складских процессов с помощью скриптов и — планируемый для релизов Defense — REST API для интеграции с централизованными системами управления.
Отчёты об удалении данных можно экспортировать в формате JSON или CEF и подключать к распространённым SIEM-системам (в том числе Splunk, Elastic Stack, IBM QRadar, Microsoft Sentinel). Для MDM-платформ (в том числе Microsoft Intune, Jamf Pro, VMware Workspace ONE) коннекторы предоставляются в рамках пилотной программы.
Каждое событие дополнительно записывается в локальный журнал, чтобы цепочка доказательств оставалась непрерывной даже при отказе центральной инфраструктуры. Конкретная интеграция — включая сопоставление полей, метод аутентификации и правила оповещений — настраивается и документируется совместно с клиентом.
Protectstar Inc. — американская компания со штаб-квартирой во Флориде, США. ПО разрабатывается преимущественно в США и Германии — обе страны относятся к «Designated Countries» в смысле Trade Agreements Act (TAA).
Соответствие TAA (включая документацию о «substantial transformation») подтверждается для каждого релиза и продукта отдельно и может быть приобщено к закупочной документации в качестве доказательства.
Закупочная документация для соответствующих федеральных закупочных процедур США и НАТО предоставляется в рамках квалифицированных оценок. При особых требованиях (например, освобождение от действия Buy American Act) мы в индивидуальном порядке помогаем с подачей заявки.
Доказательства, стандарты и ссылки
Три уровня. Чётко разделены.
Безопасность продукта, стандарты санитизации и подтверждения для закупок — у каждого уровня своя доказательная база, без смешения.
Безопасность продукта и приложения
Проверено на уровне продукта и сборки
- DEKRA MASA L1 Валидировано для iShredder Android (Mobile App Security Assessment, Baseline)
- AV-TEST Неоднократная сертификация отдельных продуктов линейки
- Подписанные сборки Authenticode · Developer ID · PGP · воспроизводимые сборки
- SBOM Спецификация компонентов ПО (SBOM) в формате CycloneDX для каждого релиза
Стандарты санитизации
Ориентация на применимые методы
- NIST SP 800-88r2 Текущая базовая редакция (сентябрь 2025) — Clear / Purge / Destroy
- IEEE 2883 Стандарт безопасной очистки носителей данных
- BSI CON.6 Модуль IT-Grundschutz «Удаление и уничтожение»
- NSA/CSS 9-12 Процесс Destroy с использованием устройств из списка EPL
- Устаревшие профили DoD 5220.22-M Профили доступны там, где этого требуют существующие политики
Закупки и аудит
Доказуемо, документировано, пригодно для аудита
- Подписанные отчёты X.509 · PAdES · опционально QES/TSA через квалифицированных поставщиков доверительных услуг
- Форматы экспорта PDF/A-3 · JSON · XML для SIEM и архивов
- Временные метки Опционально TSA по RFC 3161 (квалифицированная служба временных меток)
- Поддержка GDPR Соответствует обязательствам документирования и доказательства в процессах удаления
- Депонирование исходного кода Нотариальное депонирование · для корпоративных клиентов и государственных органов
Отдельные сертификации относятся к конкретным продуктам и версиям портфеля Protectstar. Точные области действия документируются для конкретного продукта в рамках пилотной программы. Поддержка или одобрение государственными органами не подразумеваются.
Ранний доступ · Пилотная программа 2026/2027
Сначала — оценочные экземпляры.
Затем — всё остальное.
В пилотной программе приоритет получают государственные органы, вооружённые силы и оборонные подрядчики. Мы ответим после проверки соответствия запроса условиям программы.