नया: Antivirus AI Mac अब उपलब्ध हैअभी देखें →
हिन्दी
Deutsch English Español Français Italiano Português Русский العربية 日本語 简体中文
आपके लिए
आपकी गोपनीयता।
बिना किसी समझौते के।
Android, iPhone, Mac और Windows के लिए रीयल-टाइम AI सुरक्षा। स्वतंत्र संस्थाओं से प्रमाणित और कई पुरस्कारों से सम्मानित।
उत्पाद देखें
AndroidAndroid
Anti Spy newfree
स्पाइवेयर का पता लगाएँ और उसे ब्लॉक करें
Antivirus AI newfree
रीयल-टाइम AI सुरक्षा
Firewall AI free
नेटवर्क एक्सेस नियंत्रित करें
Camera Guard free
कैमरे की रीयल-टाइम निगरानी करें
Micro Guard free
माइक्रोफ़ोन को जासूसी से बचाएँ
iShredder newfree
डेटा स्थायी रूप से मिटाएँ
iOSiOS
iShredder iOS new
फ़ोटो और फ़ाइलें सुरक्षित रूप से मिटाएँ
MacMac
Antivirus AI Mac free
macOS के लिए वायरस से सुरक्षा
Camera Guard Mac
कैमरे की रीयल-टाइम निगरानी करें
iShredder Mac
प्रमाणित तरीके से फ़ाइलें मिटाएँ
iShredder iOS
Apple Silicon Mac पर भी चलता है
iLocker Mac
ऐप्स को एन्क्रिप्ट और लॉक करें
WindowsWindows
iShredder Windows
प्रमाणित तरीके से डेटा मिटाएँ
iShredder Server
सर्वर और IT टीमों के लिए
iShredder Technical
डेटा मिटाने के 23 प्रमाणित मानक
व्यवसायों के लिए
आपके संगठन के लिए
सुरक्षा।
छोटे और मध्यम व्यवसायों, सरकारी एजेंसियों और बड़ी कंपनियों के लिए प्रमाणित डेटा मिटाने की सुविधा और सुरक्षा — GDPR के पूर्ण अनुपालन के साथ।
व्यवसायों के लिए समाधान देखें
Android और iOS
iShredder Business b2b
कई डिवाइसों का डेटा सुरक्षित रूप से मिटाएँ
iShredder Enterprise
MDM इंटीग्रेशन और सर्टिफिकेट
Windows Server
iShredder Server b2b
सर्वर और RAID एरे का डेटा मिटाएँ
iShredder Technical
बूट करने योग्य, डेटा मिटाने के 23 प्रमाणित मानक
रक्षा क्षेत्र के लिए
रक्षा क्षेत्र के लिए समाधान
रक्षा क्षेत्र के लिए समाधान gov
दुनिया भर की सरकारी एजेंसियों और रक्षा संगठनों में उपयोग किए जाते हैं
हमारे बारे में
हम सुरक्षा को आकार दे रहे हैं
2004 से।
हम दुनिया भर में 80 लाख से ज़्यादा लोगों की गोपनीयता की रक्षा करते हैं — स्वतंत्र रूप से, पारदर्शिता के साथ और अनावश्यक डेटा जुटाए बिना।
हमारी कहानी
कंपनी
Protectstar
हम कौन हैं और हमें क्या प्रेरित करता है
हमारा दर्शन
सुरक्षा एक मानव अधिकार है
Protectstar क्यों
प्रमाणित और पुरस्कृत
आपकी गोपनीयता
हम आपके डेटा की सुरक्षा कैसे करते हैं
पर्यावरण
धरती के लिए हमारा योगदान
टीम और प्रेस
हमारी टीम
Protectstar के पीछे की टीम
संस्थापक का संदेश
विज़न और मिशन, सीधे संस्थापक से
प्रेस सेंटर
मीडिया, लोगो और प्रेस किट
टेक्नोलॉजी
आर्टिफ़िशियल इंटेलिजेंस
डिवाइस पर चलने वाला AI नए खतरों का रीयल-टाइम में पता लगाता है
iShredding
iShredding
डेटा मिटाने के 23 प्रमाणित मानक
आपके लिए
व्यवसायों के लिए
हमारे बारे में
सामान्य प्रश्न और सहायताब्लॉग
iShredder™ Defense · पायलट प्रोग्राम 2026/2027

मिशन डेटा।
प्रमाण सहित मिटाया गया।

ड्रोन स्टोरेज, कंट्रोलर और मोबाइल मिशन प्लेटफ़ॉर्म के लिए NIST SP 800-88r2 और IEEE 2883 पर आधारित ऑफ़लाइन डेटा सैनिटाइज़ेशन। डेटा मिटाने की ऐसी रिपोर्ट के साथ जिस पर डिजिटल हस्ताक्षर किए जा सकें — अभिरक्षा के क्रम (Chain-of-Custody), ऑडिट और खरीद प्रक्रिया के प्रमाण के लिए।

2004 से स्वतंत्र NIST SP 800-88r2 IEEE 2883 BSI-CON.6 NSA/CSS 9-12 कार्यप्रवाह GDPR अनुपालन दायित्व

परिदृश्य

एक ड्रोन पकड़ लिया जाता है।
जोखिम इससे बहुत पहले शुरू हो जाता है।

मिशन स्टोरेज, कंट्रोलर, लौटाए गए डिवाइस, परीक्षण सिस्टम और उपयोग से हटाए गए स्टोरेज माध्यमों में वीडियो, टेलीमेट्री, रूट डेटा और ब्लैक-बॉक्स लॉग रहते हैं। उपयुक्त फॉरेंसिक साधनों से यह डेटा दोबारा प्राप्त किया जा सकता है। iShredder™ Defense दोबारा उपयोग, रखरखाव, वापसी या उपयोग से हटाने से पहले मान्यता प्राप्त मानकों के आधार पर यह डेटा मिटाता है, ताकि तय स्तर के फॉरेंसिक प्रयास से उसकी रिकवरी व्यावहारिक न रहे।

1 · मीडिया पर मिशन डेटा
→
2 · सैनिटाइज़ेशन जारी
→
3 · अपरिवर्तनीय रूप से मिटाया गया
NVMe · 512 GB
NIST SP 800-88r2 PURGE · सत्यापित

मिशन वीडियो, GPS टेलीमेट्री और ब्लैक-बॉक्स लॉग — स्टोरेज में व्यवस्थित रूप से सहेजा गया डेटा। सामान्य रिकवरी टूल से यह डेटा दोबारा प्राप्त किया जा सकता है।

· या ऊपर कोई चरण चुनें

एक टूल। हर प्लेटफ़ॉर्म के लिए।

iShredder™ Defense पूरी तरह ऑफ़लाइन काम करता है और हर स्टोरेज माध्यम के लिए उपलब्ध सबसे सशक्त सैनिटाइज़ेशन विधि चुनता है — NVMe Sanitize और ATA Secure Erase से लेकर Crypto Erase और सत्यापित ओवरराइटिंग तक। हर प्रक्रिया के अंत में डेटा मिटाने की ऐसी रिपोर्ट मिलती है जिस पर डिजिटल हस्ताक्षर किए जा सकें और जिसे अभिरक्षा के क्रम (Chain-of-Custody) के दस्तावेज़ के रूप में इस्तेमाल किया जा सके।

विकासाधीन · मूल्यांकन के लिए यूनिट उपलब्ध

पूरी तरह ऑफ़लाइन

न क्लाउड कनेक्शन, न बाहरी सर्वर। सुरक्षित डिपो और कार्यक्षेत्र में काम करता है — बाहरी नेटवर्क से पूरी तरह अलग (air-gapped) वातावरण में भी।

ऑडिट के लिए तैयार

डेटा मिटाने की रिपोर्ट, जिस पर हस्ताक्षर किए जा सकते हैं। इसमें विधि, टाइमस्टैम्प, डिवाइस ID और शामिल LBA क्षेत्रों का विवरण होता है, ताकि अभिरक्षा के क्रम का पूरा रिकॉर्ड रहे।

अलग-अलग प्लेटफ़ॉर्म के लिए

Windows, macOS, iOS और Android। डिपो वर्कस्टेशन और कंट्रोलर टैबलेट के लिए — एक वर्कफ़्लो, एकसमान रिपोर्ट।

पाँच चरण। एक रिपोर्ट।

  1. 01 स्टोरेज माध्यम
    पहचानें
  2. 02 प्रोफ़ाइल
    चुनें
  3. 03 विधि
    लागू करें
  4. 04 सत्यापन
    करें
  5. 05 रिपोर्ट पर
    हस्ताक्षर करें

हर स्टोरेज माध्यम हर विधि का समर्थन नहीं करता।

iShredder™ Defense स्टोरेज माध्यम, इंटरफ़ेस, सुरक्षा प्रोफ़ाइल और ऑडिट की आवश्यकताओं के आधार पर उपलब्ध सबसे सशक्त सैनिटाइज़ेशन विधि चुनता है। तालिका में हर प्रकार के स्टोरेज की प्राथमिक विधियाँ दी गई हैं।

स्टोरेज माध्यम
प्राथमिक विधि
वैकल्पिक विधि
सत्यापन
NVMe SSD PCIe · U.2 · M.2
NVMe Sanitize Block Erase या Crypto Erase
सत्यापित ओवरराइटिंग यदि कंट्रोलर समर्थन करता हो
Sanitize की स्थिति की जाँच नमूना डेटा दोबारा पढ़कर जाँच के साथ
SATA SSD 2.5″ · mSATA
ATA Secure Erase Normal या Enhanced
Crypto Erase या ओवरराइटिंग
डिवाइस की स्थिति अंतिम रिपोर्ट में
HDD SATA · SAS
ओवरराइटिंग एक या कई चक्रों में
ATA Secure Erase पुरानी विधियों की प्रोफ़ाइल उपलब्ध
पूरा डेटा दोबारा पढ़कर जाँच या नमूने लेकर जाँच
SD · microSD SD · SDHC · SDXC
SD ERASE यदि स्टोरेज माध्यम इसका समर्थन करे
ओवरराइटिंग एड्रेसेबल डेटा क्षेत्र
कार्ड की समर्थित क्षमताएँ अंतिम रिपोर्ट के साथ
eMMC · UFS एम्बेडेड · कंट्रोलर
eMMC Sanitize / Secure Erase या UFS के लिए विशिष्ट Purge विधियाँ
OEM पर निर्भर प्लेटफ़ॉर्म पर निर्भर
कंट्रोलर की स्थिति मेटाडेटा की जाँच के साथ

फ्लैश स्टोरेज के बारे में: ओवर-प्रोविज़निंग और वेयर लेवलिंग वाले स्टोरेज (SSD, eMMC, SD) में केवल ओवरराइटिंग से पूर्ण सैनिटाइज़ेशन की गारंटी नहीं दी जा सकती। इसलिए इन माध्यमों के लिए NIST SP 800-88r2 और IEEE 2883 के आधार पर डिवाइस और कंट्रोलर के विशिष्ट कमांड (NVMe Sanitize, ATA Secure Erase, Crypto Erase) को प्राथमिकता दी जाती है। TRIM/Discard का उपयोग केवल सहायक कमांड के रूप में होता है; यह अकेले सैनिटाइज़ेशन का प्रमाण नहीं है।

पहले डेटा वापस पाया जा सकता था। बाद में प्रमाण सहित सैनिटाइज़ किया गया।

NVMe मिशन स्टोरेज पर डेटा सैनिटाइज़ेशन प्रक्रिया का एक उदाहरण। वास्तविक परिणाम स्टोरेज माध्यम, कंट्रोलर, चुनी गई प्रोफ़ाइल और सत्यापन की विधि पर निर्भर करते हैं।

फॉरेंसिक रिकवरी · मिटाने से पहले
जोखिम
/recovered/
├─ mission_04_video.mp4 478 MB ⚠ PARTIAL
├─ telemetry.log 12 MB ⚠ PARTIAL
├─ gps_waypoints.enc 340 KB ⚠ PARTIAL
├─ crew_chat.db 2.4 MB ⚠ PARTIAL
├─ black_box_04.dat 89 MB ⚠ PARTIAL
├─ thermal_cam_04.raw 1.2 GB ⚠ PARTIAL
फॉरेंसिक रिकवरी · iShredder™ के बाद
सुरक्षित
/recovered/
└─ <<कोई उपयोगी आर्टिफ़ैक्ट नहीं>>
NIST SP 800-88r2 PURGE · सत्यापन सफल
LBA 0x00000000: 00 00 00 00 · 00 00 00 00
LBA 0x00001000: 00 00 00 00 · 00 00 00 00
LBA 0x00002000: 00 00 00 00 · 00 00 00 00
... एड्रेसेबल डेटा क्षेत्र · सत्यापित

केवल मिटाया नहीं।
सैनिटाइज़ेशन का प्रमाण भी।

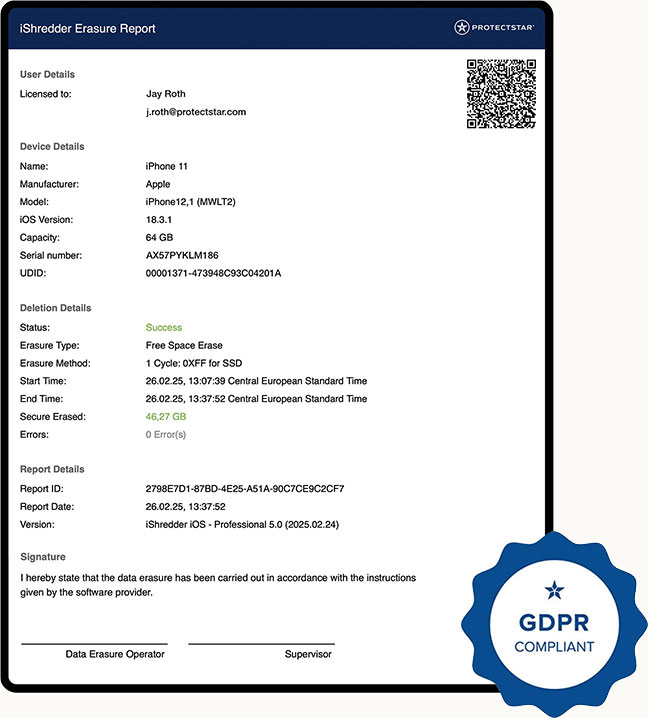
iShredder™ Defense से हर सैनिटाइज़ेशन प्रक्रिया के बाद डेटा मिटाने की ऐसी रिपोर्ट मिलती है जिस पर डिजिटल हस्ताक्षर किए जा सकते हैं। सभी प्रासंगिक मानदंड मशीन द्वारा पढ़े जा सकने वाले और मनुष्यों के लिए समझने योग्य रूप में दर्ज होते हैं — ऑडिट, खरीद रिपोर्ट और अभिरक्षा के क्रम (Chain-of-Custody) के प्रमाण के लिए।

मशीन-पठनीय

JSON · XML · PDF/A-3

हस्ताक्षर

X.509 · PAdES · वैकल्पिक QES/TSA

डेटा मिटाने की रिपोर्ट

iShredder™ Defense क्यों — विकल्प क्यों नहीं?

मापदंड
कंपनियों के लिए पारंपरिक
डेटा मिटाने के टूल
OEM के
ड्रोन टूल
iShredder™
Defense
Windows · macOS · iOS · Android एक ही स्रोत से
आंशिक
—
✓
पूरी तरह ऑफ़लाइन · बाहरी नेटवर्क से अलग (air-gapped) वातावरण में उपयोग योग्य
आंशिक
✓
✓
हस्ताक्षर योग्य मिटाने की रिपोर्ट, जिसे ऑडिट में जाँचा जा सके
✓
—
✓
NIST SP 800-88r2 / IEEE 2883 / BSI की पहले से तैयार सेटिंग
आंशिक
—
✓
हार्डवेयर के स्तर पर काम करने वाले Purge कमांड
NVMe Sanitize · ATA Secure Erase · eMMC · SD-ERASE
आंशिक
—
✓
निर्माता से स्वतंत्र · किसी एक विक्रेता पर निर्भरता नहीं
✓
—
✓
स्वतंत्र सुरक्षा विकास का 22+ वर्षों का अनुभव
अलग-अलग
—
✓

खरीद टीमें सबसे पहले क्या पूछती हैं।

हाँ — इसे इसी उद्देश्य से बनाया गया है। iShredder™ Defense को इंटरनेट कनेक्शन या क्लाउड घटक की आवश्यकता नहीं होती, चाहे डेटा सैनिटाइज़ेशन हो, सत्यापन हो या रिपोर्ट तैयार करना।

इसका अर्थ है: कोई टेलीमेट्री नहीं, पृष्ठभूमि में स्वचालित अपडेट नहीं, निर्माता के सर्वर से अपने आप संपर्क करने वाली “Call-Home” सुविधा नहीं और उपयोग के विश्लेषण के लिए एनालिटिक्स नहीं। सभी प्रक्रियाएँ केवल स्थानीय रूप से चलती हैं।

लाइसेंस सक्रियण हस्ताक्षरित सक्रियण फ़ाइल के ज़रिए ऑफ़लाइन होता है। इस फ़ाइल को सुरक्षित तरीके से अलग-थलग वातावरण में पहुँचाया जा सकता है। अपडेट हस्ताक्षरित ऑफ़लाइन पैकेज के रूप में दिए जाते हैं और मैन्युअल रूप से लागू किए जाते हैं। चाहें तो वास्तविक उपयोग से पहले अलग परीक्षण क्षेत्र में उनका परीक्षण कर सकते हैं। इस तरह iShredder™ Defense BSI SÜG की प्रचलित प्रक्रियाओं और संबंधित NATO प्रावधानों के आधार पर गोपनीयता श्रेणी वाले संचालन वातावरण की आवश्यकताओं को पूरा कर सकता है।

iShredder™ Defense डेटा सैनिटाइज़ेशन के हर चरण को एक एन्क्रिप्टेड, स्थायी स्टेट फ़ाइल में दर्ज करता है। बिजली जाने, हार्डवेयर की खराबी या उपयोगकर्ता द्वारा रोकने पर अगली बार शुरू होते ही प्रक्रिया की सटीक प्रगति पहचानी जाती है।

विधि के अनुसार प्रक्रिया को उसी LBA क्षेत्र से आगे जारी किया जा सकता है जहाँ वह रुकी थी। हार्डवेयर के स्तर पर काम करने वाले Purge कमांड के मामले में स्टोरेज डिवाइस की आंतरिक स्थिति जाँची जाती है। NVMe Sanitize और ATA Secure Erase डिवाइस के स्तर पर रुकावट से सुरक्षित होते हैं और बिजली वापस आने पर प्रक्रिया पूरी होने तक अपने आप जारी रहते हैं।

ऑडिट के लिए आवश्यक बात: मिटाने की रिपोर्ट हर रुकावट को स्पष्ट रूप से दर्ज करती है — टाइमस्टैम्प, कारण और घटना से पहले व बाद में स्टोरेज माध्यम की स्थिति के साथ। इससे ऑडिट की जानकारी नहीं खोती और रुकावट आने पर भी अभिरक्षा के क्रम का पूरा रिकॉर्ड बना रहता है।

डेटा मिटाने की हर रिपोर्ट पर उस iShredder™ Defense इंस्टॉलेशन के व्यक्तिगत प्रमाणपत्र पर आधारित X.509 हस्ताक्षर होता है। हस्ताक्षर में विधि, टाइमस्टैम्प, डिवाइस ID, शामिल LBA क्षेत्र और अन्य सभी मानदंड आते हैं। इससे बाद में की गई छेड़छाड़ का क्रिप्टोग्राफ़िक तरीके से पता लगाया जा सकता है।

साथ ही, पूरी रिपोर्ट का SHA-256 हैश मान बनाकर अलग ऑडिट लॉग में रखा जाता है; चाहें तो इसके लिए केंद्रीय ऑडिट सर्वर घटक का भी उपयोग किया जा सकता है। हस्ताक्षर PAdES के अनुरूप होते हैं और eIDAS विनियमन के अर्थ में उन्नत इलेक्ट्रॉनिक हस्ताक्षर हैं।

साक्ष्य की सबसे कड़ी आवश्यकताओं के लिए योग्यताप्राप्त ट्रस्ट सेवा प्रदाता के माध्यम से रिपोर्ट पर अतिरिक्त योग्यताप्राप्त इलेक्ट्रॉनिक हस्ताक्षर (QES) और योग्यताप्राप्त टाइमस्टैम्प जोड़े जा सकते हैं। पायलट प्रोग्राम में ग्राहक की ज़रूरत के अनुसार इस एकीकरण पर सहमति की जाती है।

iShredder™ Defense ITAR के नियंत्रण में आने वाला उत्पाद नहीं है। यह डेटा मिटाने का व्यावसायिक सॉफ़्टवेयर है, U.S. Munitions List के अर्थ में सैन्य सामग्री नहीं।

क्रिप्टोग्राफ़िक घटक होने के कारण यह U.S. Export Administration Regulations (EAR) के अधीन है। सटीक ECCN वर्गीकरण, लागू लाइसेंस अपवाद, अंतिम उपयोग व अंतिम उपयोगकर्ता की जाँच और रिपोर्टिंग संबंधी दायित्वों की जानकारी योग्य मूल्यांकन के दौरान हर उत्पाद और रिलीज़ के लिए अलग से दी जाती है।

Protectstar अंतिम उपयोगकर्ता की पूरी प्रमाणन प्रक्रिया में सहायता करता है, लागू प्रतिबंध सूचियों की जाँच करता है और निर्यात के लिए आवश्यक दस्तावेज़ देता है।

हाँ। सरकारी निकायों, सशस्त्र बलों और बड़ी कंपनियों के लिए Protectstar जर्मनी और/या संयुक्त राज्य अमेरिका में स्वतंत्र न्यासियों के माध्यम से नोटरी द्वारा प्रमाणित सोर्स कोड एस्क्रो प्रदान करता है, यानी तय शर्तों पर सौंपने के लिए सोर्स कोड सुरक्षित जमा रखा जाता है।

जमा सामग्री में वितरण के लिए तैयार संस्करण का पूरा सोर्स कोड, दोबारा उसी तरह बिल्ड बनाने के लिए दर्ज बिल्ड निर्देश और बिल्ड टूलचेन, निर्भरताओं की सूची, सार्वजनिक सत्यापन प्रमाणपत्र और रिलीज़ के दस्तावेज़ शामिल होते हैं। प्रोडक्शन साइनिंग की निजी कुंजियाँ एस्क्रो में शामिल नहीं होतीं।

जमा सामग्री सौंपने की शर्तें लाइसेंस समझौते में अलग से तय की जाती हैं। इनमें आम तौर पर दिवालियापन, लंबे समय तक उत्पाद का रखरखाव बंद रहना या अनुबंध में तय सुरक्षा अपडेट न देना शामिल होता है। दायरा, अपडेट चक्र और ऑडिट अधिकार बड़ी कंपनियों के लिए SLA में तय किए जाते हैं।

विकास जर्मनी और संयुक्त राज्य अमेरिका में Protectstar के अपने कार्यालयों में होता है। कमिट पर हस्ताक्षर किए जाते हैं और वे कोड समीक्षा से गुजरते हैं।

Defense रिलीज़ के लिए अलग-थलग बिल्ड मशीनों पर दोबारा समान रूप में बनाए जा सकने वाले बिल्ड (Deterministic Builds) देने की योजना है। हर रिलीज़ के साथ CycloneDX फ़ॉर्मैट में Software Bill of Materials (SBOM) दिया जाता है, जिसमें तीसरे पक्ष की लाइब्रेरी, उनके संस्करण और लाइसेंस सूचीबद्ध होते हैं।

बाइनरी फ़ाइलों पर Windows के लिए Authenticode और macOS के लिए Developer ID से हस्ताक्षर किए जाते हैं। रिलीज़ की फ़ाइलों पर अतिरिक्त रूप से PGP हस्ताक्षर भी होते हैं। सुरक्षा संबंधी तीसरे पक्ष की लाइब्रेरी में कमजोरियों की निगरानी CVE स्रोतों (NIST NVD, GitHub Security Advisories) से की जाती है। पैच देने के विशिष्ट SLA बड़ी कंपनियों के सपोर्ट अनुबंध में तय किए जाते हैं।

हाँ। iShredder™ Defense में एकीकरण के दो स्तर हैं: डिपो प्रक्रियाओं को स्क्रिप्ट से स्वचालित करने के लिए कमांड-लाइन इंटरफ़ेस (CLI), और केंद्रीय प्रबंधन प्रणालियों से जोड़ने के लिए REST API, जिसे Defense रिलीज़ में देने की योजना है।

डेटा मिटाने की रिपोर्टों को JSON या CEF फ़ॉर्मैट में निर्यात करके प्रचलित SIEM सिस्टम जैसे Splunk, Elastic Stack, IBM QRadar और Microsoft Sentinel से जोड़ा जा सकता है। MDM प्लेटफ़ॉर्म जैसे Microsoft Intune, Jamf Pro और VMware Workspace ONE के कनेक्टर पायलट प्रोग्राम के अंतर्गत दिए जाते हैं।

हर घटना का स्थानीय रिकॉर्ड भी रखा जाता है, ताकि केंद्रीय ढाँचा काम न करने पर भी साक्ष्यों की पूरी श्रृंखला बनी रहे। फ़ील्ड मैपिंग, प्रमाणीकरण की विधि और अलर्ट नियमों सहित एकीकरण की सेटिंग ग्राहक के साथ मिलकर तय की जाती हैं और दर्ज की जाती हैं।

Protectstar Inc. एक अमेरिकी कंपनी है जिसका मुख्यालय फ़्लोरिडा, अमेरिका में है। सॉफ़्टवेयर मुख्य रूप से संयुक्त राज्य अमेरिका और जर्मनी में विकसित किया जाता है। दोनों Trade Agreements Act (TAA) के अंतर्गत “Designated Countries” हैं।

TAA अनुपालन की पुष्टि, “substantial transformation” के दस्तावेज़ों सहित, हर उत्पाद और हर रिलीज़ के लिए अलग से की जाती है। इसे खरीद संबंधी अभिलेखों में प्रमाण के रूप में रखा जा सकता है।

संबंधित अमेरिकी संघीय और NATO खरीद प्रक्रियाओं के दस्तावेज़ योग्य मूल्यांकन के अंतर्गत दिए जाते हैं। Buy American Act में छूट जैसी विशेष आवश्यकताओं के लिए हम प्रत्येक मामले के अनुसार आवेदन में सहायता करते हैं।

तीन स्तर। स्पष्ट रूप से अलग।

उत्पाद सुरक्षा, सैनिटाइज़ेशन मानक और खरीद संबंधी प्रमाण — हर स्तर के अपने साक्ष्य हैं और उनका दायरा अलग है।

01

उत्पाद और ऐप की सुरक्षा

उत्पाद और बिल्ड स्तर पर सत्यापित

  • DEKRA MASA L1 iShredder Android के लिए सत्यापित (Mobile App Security Assessment, Baseline)
  • AV-TEST पोर्टफोलियो में कई प्रमाणन (विशिष्ट उत्पादों के लिए)
  • हस्ताक्षरित बिल्ड Authenticode · Developer ID · PGP · पुनरुत्पादनीय बिल्ड
  • SBOM हर रिलीज़ के लिए CycloneDX फ़ॉर्मैट में Software Bill of Materials
02

सैनिटाइज़ेशन मानक

संबंधित विधियों पर आधारित

  • NIST SP 800-88r2 वर्तमान बेसलाइन (सितंबर 2025) — Clear / Purge / Destroy
  • IEEE 2883 स्टोरेज सैनिटाइज़ करने का मानक
  • BSI CON.6 मिटाने और विनाश के लिए IT-Grundschutz मॉड्यूल
  • NSA/CSS 9-12 EPL-सूचीबद्ध उपकरण का उपयोग करने वाला Destroy वर्कफ़्लो
  • Legacy DoD 5220.22-M जहाँ मौजूदा नीतियों के अनुसार ज़रूरी हो, वहाँ प्रोफ़ाइल उपलब्ध हैं
03

खरीद और ऑडिट

प्रमाण सहित, दस्तावेज़ में दर्ज, ऑडिट में जाँच योग्य

  • हस्ताक्षरित रिपोर्टें X.509 · PAdES · योग्यताप्राप्त ट्रस्ट सेवा प्रदाताओं के माध्यम से वैकल्पिक QES/TSA
  • निर्यात प्रारूप SIEM और अभिलेखों के लिए PDF/A-3 · JSON · XML
  • टाइमस्टैम्प RFC 3161 के अनुसार वैकल्पिक TSA (योग्यताप्राप्त टाइमस्टैम्प सेवा)
  • GDPR अनुपालन में सहायता मिटाने की प्रक्रियाओं में दस्तावेज़ीकरण और प्रमाण दायित्वों का समर्थन करता है
  • सोर्स कोड एस्क्रो नोटरीकृत जमा · एंटरप्राइज़ और सरकारी ग्राहकों के लिए

अलग-अलग प्रमाणन Protectstar पोर्टफोलियो के विशिष्ट उत्पादों और संस्करणों पर लागू होते हैं। उनका सटीक दायरा पायलट प्रोग्राम में हर उत्पाद के लिए अलग से दर्ज किया जाता है। इनसे किसी सरकारी निकाय के समर्थन या अनुमोदन का संकेत नहीं मिलता।

अर्ली एक्सेस · पायलट प्रोग्राम 2026/2027

पहले मूल्यांकन इकाइयाँ।
फिर व्यापक रोलआउट।

पायलट प्रोग्राम में हम सरकारी निकायों, सशस्त्र बलों और रक्षा कंपनियों को प्राथमिकता देते हैं। पात्रता की जाँच के बाद हम आपसे संपर्क करेंगे।

वैकल्पिक: आपकी ज़रूरत के अनुसार जवाब देने के लिए कुछ और जानकारी

आपकी जानकारी तीसरे पक्षों को नहीं दी जाएगी। कोई न्यूज़लेटर नहीं। केवल Protectstar आपसे सीधे संपर्क करेगा। पात्र अनुरोधों के लिए हम NDA, तकनीकी विवरण, SBOM का अंश और डेटा मिटाने की नमूना रिपोर्ट देते हैं।