 हिन्दी
 Deutsch
 English
 Español
 Français
 Italiano
 Português
 Русский
 العربية
 日本語
 简体中文


 Android
 iOS
 Mac
 Windows


जिस ड्राइव पर Windows चलता है, उसका डेटा मिटाएँ।
Windows शुरू होने से पहले।
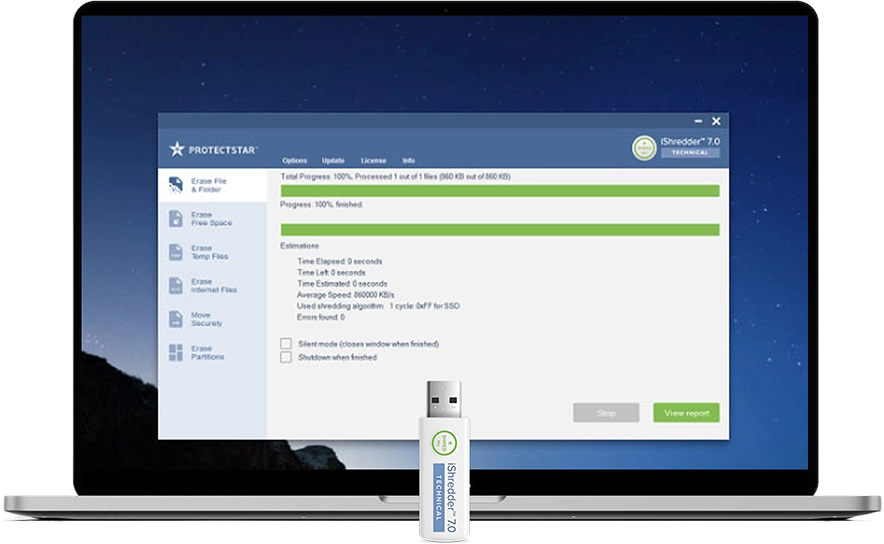
iShredder™ Windows Technical USB ड्राइव से बूट होता है और Windows सिस्टम पार्टिशन सहित पूरे स्टोरेज माध्यम को ओवरराइट करता है। इसमें 23 मान्यता प्राप्त मिटाने की विधियाँ, सत्यापन और हस्ताक्षरित रिपोर्ट शामिल हैं।
- Fortress Cybersecurity Award 2025
- iShredder™ 2011 से
- रक्षा मंत्रालय · सरकारी एजेंसियाँ · फॉरेंसिक
सामान्य रूप से फ़ाइल हटाने के बाद क्या बचता है
आप जितना मिटाते हैं, उससे अधिक बचा रह सकता है।
Windows सक्रिय सिस्टम क्षेत्रों को लॉक करता है, मेमोरी सामग्री को डिस्क पर स्वैप करता है और पिछले संस्करणों को स्वतः सहेजता है। आधुनिक SSD में रिज़र्व क्षेत्र भी होते हैं जिन्हें सॉफ़्टवेयर केवल सीमित रूप से एड्रेस कर सकता है। फ़ाइलें हटाने के बाद ड्राइव पर क्या बच सकता है:
एक इतिहास वाली तकनीक
Technical क्या कर सकता है
छह सुविधाएँ जो साथ मिलकर काम करती हैं।
बूट होने से लेकर हस्ताक्षरित रिपोर्ट तक — जानें कि Technical को डेटा मिटाने के सामान्य सॉफ़्टवेयर से क्या अलग बनाता है।
USB ड्राइव से बूट करने योग्य
Windows के बाहर काम करता है और सिस्टम ड्राइव का डेटा भी मिटाता है। कोई सक्रिय ऑपरेटिंग सिस्टम प्रक्रिया को नहीं रोकता।
23 मान्यता प्राप्त मिटाने की विधियाँ
DoD 5220.22-M, NATO और BSI से लेकर Protectstar SDA और ASDA तक। किसी भी अन्य iShredder संस्करण से अधिक विधियाँ।
सभी सामान्य स्टोरेज मीडिया
HDD, SSD, USB, SD, CompactFlash और MicroDrive मीडिया। SATA, SAS, SCSI या USB के माध्यम से कनेक्ट। RAID और NVMe कंट्रोलर पर निर्भर करते हैं।
हस्ताक्षरित ऑडिट रिपोर्ट
डिवाइस ID, मिटाने की विधि, ओवरराइटिंग चक्रों की संख्या, सत्यापन का परिणाम, टाइमस्टैम्प और प्रक्रिया चलाने वाले व्यक्ति का विवरण। डिजिटल हस्ताक्षर के साथ।
बचे हुए डेटा की सफ़ाई
खाली स्थान, Recycle Bin, पेजिंग फ़ाइल, अस्थायी सिस्टम फ़ाइलें, ब्राउज़र कैश और कुकीज़ — यानी बचे हुए निशान।
त्रुटियों के बावजूद प्रक्रिया जारी
दोषपूर्ण और लॉक सेक्टर पहचाने जाते हैं, दर्ज किए जाते हैं और रिपोर्ट में दिखाए जाते हैं। प्रक्रिया जारी रहती है।
20 से अधिक
सुरक्षित मिटाने की विधियाँ
iShredder™ को निजी उपयोगकर्ताओं और व्यावसायिक ग्राहकों की डेटा मिटाने की आवश्यकताओं को प्रभावी ढंग से पूरा करने के लिए विकसित किया गया है।
इसे संभव बनाने के लिए, यह डेटा श्रेडर सरकारी और सैन्य संगठनों द्वारा प्रमाणित बीस से अधिक सुरक्षित, पेटेंट प्राप्त डेटा मिटाने के एल्गोरिदम प्रदान करता है।
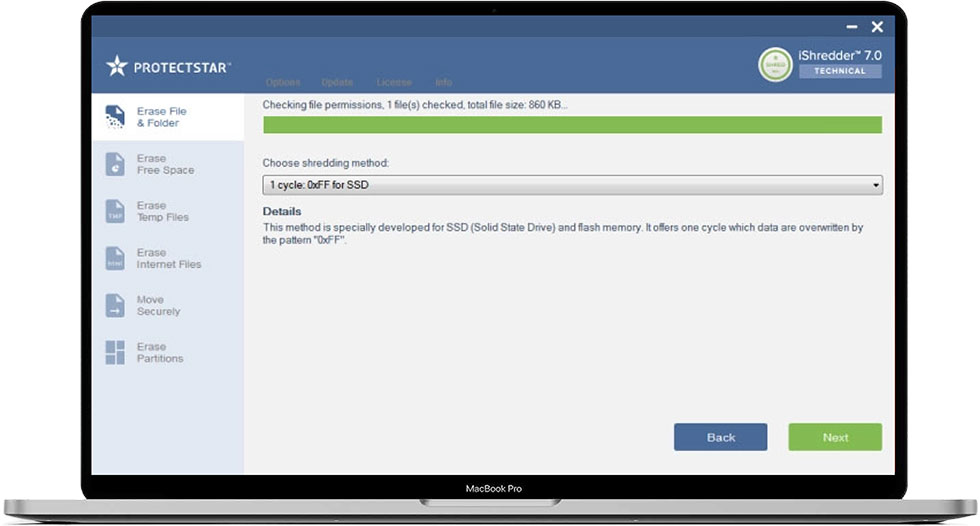
डेटा मिटाने का एल्गोरिदम चुनें:
- 50 चक्र: Protectstar SDA (2007)
- 35 चक्र: गुटमैन विधि
- 8 चक्र: जर्मन BSI TL-03423
- 7 चक्र: NATO मानक
- 7 चक्र: DoD 5220.22-M ECE
- 7 चक्र: कनाडाई RCMP TSSIT OPS-II
- 5 चक्र: BSI-2011-VS
- 4 चक्र: Protectstar ASDA (2017)
- 4 चक्र: SSD के लिए DoD 5220.22-M E
- 3 चक्र: कनाडाई CSEC ITSG-06
- 3 चक्र: HMG Nr. 5 विस्तारित
- 3 चक्र: AFSSI-5020
- 3 चक्र: NAVSO P-5239-26 (MFM)
- 3 चक्र: NAVSO P-5239-26 (RLL)
- 3 चक्र: US Army AR380-19
- 3 चक्र: DoD 5220.22-M E
- 3 चक्र: NCSC-TG-025
- 3 चक्र: NIST SP 800-88
- 2 चक्र: रूसी GOST R 50739-95
- 1 चक्र: ऑस्ट्रेलियाई ISM 6.2.92
- 1 चक्र: SSD के लिए 0XFF
- 1 चक्र: यादृच्छिक मान
- 1 चक्र: NIST SP 800-88 Rev. 1 (2014)
Protectstar Inc. द्वारा विशेष रूप से विकसित Protectstar Secure Deletion Algorithm© उपयोगकर्ताओं को उच्च स्तर की सुरक्षा प्रदान करता है।
यह विधि कई मान्यता प्राप्त प्रक्रियाओं पर आधारित है, जो एक-दूसरे की पूरक हैं और कुल 50 डेटा मिटाने के चक्र पूरे करती हैं।
Peter Gutmann का 1996 का एल्गोरिदम कुल 35 ओवरराइटिंग चक्र चलाता है।
इसे डेटा मिटाने की सबसे सुरक्षित विधियों में से एक माना जाता है।
जर्मन संघीय सूचना सुरक्षा कार्यालय (BSI) का तकनीकी दिशानिर्देश "BSI TL-03423 — स्टोरेज मीडिया को ओवरराइट करने की आवश्यकताएँ" मार्च 2010 से उपलब्ध है।
यह संवेदनशील डेटा को सुरक्षित रूप से मिटाने के लिए जारी किया गया था।
इस विधि में कुल आठ चरण निर्धारित क्रम में पूरे किए जाते हैं। इनमें एक सत्यापन चक्र भी शामिल है।
NATO विधि उत्तरी अटलांटिक संधि संगठन (NATO) का डेटा मिटाने का मानक है।
यह लक्षित डेटा क्षेत्र को निर्धारित एल्गोरिदम के अनुसार कुल 7 बार ओवरराइट करती है।
पहले छह चक्रों में निश्चित मान 0x00 और 0xff बारी-बारी से लिखे जाते हैं।
सातवें चक्र में यादृच्छिक मान लिखा जाता है।
यह विधि अमेरिकी रक्षा विभाग (DoD) के जनवरी 1995 के National Industrial Security Program Operating Manual (NISPOM) पर आधारित है।
कुल सात चक्रों वाले इस संस्करण (DoD 5220.22-M ECE) में पहले DoD 5220.22-M (E) के तीन चक्र, फिर एक यादृच्छिक मान वाला चक्र और अंत में DoD 5220.22-M (E) के तीन चक्र फिर से चलाए जाते हैं।
कनाडाई पुलिस मानक RCMP TSSIT OPS-II (Royal Canadian Mounted Police Standard) के अनुसार स्टोरेज माध्यम पर मौजूद सभी डेटा को बदलते अनुक्रमों से कुल सात चक्रों में सुरक्षित रूप से ओवरराइट किया जाता है।
जर्मन संघीय सूचना सुरक्षा कार्यालय (BSI) का दिशानिर्देश "BSI TL-03423 — स्टोरेज मीडिया को ओवरराइट करने की आवश्यकताएँ" (जुलाई 2011 की स्थिति) आधुनिक BSI-2011 विधि का वर्णन करता है।
इस विधि में कुल पाँच चरण निर्धारित क्रम में पूरे किए जाते हैं।
ASDA कम संसाधनों का उपयोग करते हुए प्रभावी और सत्यापन योग्य तरीके से डेटा मिटाता है। इसके चार चक्र दक्षता और पारदर्शिता के लिए बनाए गए हैं: लिखने के बाद डेटा को पढ़कर किया जाने वाला सत्यापन और डेटा मिटाने के लॉग हर चरण को दर्ज करते हैं। AES-256 और क्रिप्टोग्राफ़िक रूप से मज़बूत यादृच्छिक संख्याएँ फॉरेंसिक पुनर्निर्माण को काफी कठिन बनाती हैं। इसे मौजूदा प्रक्रियाओं में आसानी से शामिल किया जा सकता है।
यह विधि विशेष रूप से SSD (सॉलिड स्टेट ड्राइव) और फ्लैश मेमोरी के लिए विकसित की गई है। यह अमेरिकी रक्षा विभाग के DoD 5220.22-M E मानक पर आधारित है और डेटा को चार बार ओवरराइट करती है।
कनाडाई CSEC ITSG-06 डेटा मिटाने की विधि में तीन चक्र होते हैं। इसे 2006 में Communication Security Establishment Canada (CSEC) ने प्रकाशित किया था।
ब्रिटिश सरकार ने HMG Infosec Standard No. 5 के विस्तारित संस्करण को अति गोपनीय (Top Secret) डेटा सुरक्षित रूप से मिटाने के लिए मंज़ूरी दी है। यह एल्गोरिदम NATO से भी मान्यता प्राप्त है।
इसमें तीन ओवरराइटिंग चक्र होते हैं: पहले शून्य (0), फिर उस मान का पूरक और अंत में यादृच्छिक मान लिखे जाते हैं। अंतिम चक्र में ओवरराइट किए गए क्षेत्र का सत्यापन भी होता है।
AFSSI-5020 अमेरिकी वायु सेना के USAF Cryptologic Support Center की DoD 5220.22-M मानक पर आधारित डेटा मिटाने की विधि है।
Naval Information Systems Management Center, Navy Staff Office Publication (NAVSO PUB) 5239, "Information Systems Security (INFO SEC) Program Guidelines" प्रकाशित करता है।
ST506 ड्राइव में आम तौर पर MFM एन्कोडिंग और SCSI तथा ATA/IDE ड्राइव में Run Length Limited (RLL) एन्कोडिंग होती है।
यह विधि MFM पैटर्न का उपयोग करती है।
Naval Information Systems Management Center, Navy Staff Office Publication (NAVSO PUB) 5239, "Information Systems Security (INFO SEC) Program Guidelines" प्रकाशित करता है।
ST506 ड्राइव में आम तौर पर MFM एन्कोडिंग और SCSI तथा ATA/IDE ड्राइव में Run Length Limited (RLL) एन्कोडिंग होती है।
यदि आपको अपनी ड्राइव की एन्कोडिंग का प्रकार पता नहीं है, तो RLL पैटर्न का उपयोग करें।
AR380-19 अमेरिकी सेना (U.S. Army) का डेटा मिटाने का एल्गोरिदम है।
इसमें तीन ओवरराइटिंग चक्र होते हैं: पहले यादृच्छिक मान, फिर पहले से निर्धारित मान और अंत में उसका पूरक लिखा जाता है। अंतिम चक्र में डेटा मिटाने की प्रक्रिया का सत्यापन भी होता है।
यह विधि अपेक्षाकृत कम सुरक्षा देती है, लेकिन तेज़ी से काम करती है। यह अमेरिकी रक्षा विभाग (DoD) के जनवरी 1995 के National Industrial Security Program Operating Manual (NISPOM, US DoD 5220.22-M) पर आधारित है।
इस संस्करण (DoD 5220.22-M E) में 3 चक्र होते हैं: डेटा को पहले निर्धारित मान, फिर उसके पूरक और अंत में यादृच्छिक मानों से ओवरराइट किया जाता है।
अमेरिकी National Computer Security Center (NCSC) के NCSC-TG-025 मानक के अनुसार स्टोरेज माध्यम पर मौजूद जानकारी को तीन बार ओवरराइट किया जाता है।
2006 में जारी यह मानक NIST की Special Publication 800-88 है, जो संयुक्त राज्य में संगठनों के लिए डेटा मिटाने का प्रमुख मानक है। इसके सिद्धांत चुंबकीय, फ्लैश-आधारित और अन्य भंडारण तकनीकों पर लागू हो सकते हैं, USB ड्राइव से लेकर सर्वर तक।
रूसी GOST R 50739-95 डेटा मिटाने के मानक में पहले चक्र में डेटा को शून्य से और दूसरे चक्र में यादृच्छिक वर्णों से ओवरराइट किया जाता है।
ISM 6.2.92 ऑस्ट्रेलियाई सरकार का डेटा मिटाने का मानक है।
ऑस्ट्रेलियाई रक्षा मंत्रालय ने इसे Information Security Manual (ISM) में परिभाषित किया है।
गोपनीय श्रेणी के डेटा को मिटाने के लिए इस विधि का उपयोग करने की अनुमति नहीं है।
यह सुरक्षित डेटा मिटाने की विधि विशेष रूप से SSD (सॉलिड स्टेट ड्राइव) और फ्लैश मेमोरी के लिए उपयुक्त है।
इसका एल्गोरिदम डेटा को "0xFF" मान से ओवरराइट करता है।
यह विधि सबसे कम सुरक्षा देती है, लेकिन डेटा तेज़ी से मिटाती है। इसका एल्गोरिदम डेटा को एक चक्र में यादृच्छिक मानों से ओवरराइट करता है।
दिसंबर 2014 में NIST के दिशानिर्देशों को संशोधित करके NIST Special Publication 800-88 Rev. 1 प्रकाशित किया गया था।
आपने डेटा मिटाने की जो विधि चुनी है, उसका विवरण यहाँ दिखाई देगा।
USB ड्राइव से बूट करने योग्य
जब सिस्टम ड्राइव का ही डेटा मिटाना हो, Technical, Windows से पहले शुरू होता है।
Windows चलने के दौरान सिस्टम पार्टिशन के कुछ हिस्से लॉक रहते हैं: पेजिंग फ़ाइल, रजिस्ट्री हाइव, Master File Table और शैडो कॉपियाँ। निपटान से पहले डिवाइस का डेटा मिटाने और उसका सत्यापन करने के लिए चल रहे सिस्टम के बाहर काम करना पड़ता है।
Technical पहले से तैयार USB ड्राइव से अपने छोटे, स्वतंत्र वातावरण में बूट होता है। Windows नहीं चलता, फ़ाइल हैंडल खुले नहीं रहते और Windows के सुरक्षित सिस्टम क्षेत्र प्रक्रिया को नहीं रोकते। इससे समर्थित जुड़ी हुई ड्राइव तक हार्डवेयर के स्तर पर पहुँच मिलती है।
- Windows पार्टिशन सहित बूट ड्राइव का डेटा मिटाता है
- Master File Table, शैडो कॉपियाँ, पेजिंग फ़ाइल और हाइबरनेशन फ़ाइल जैसे तकनीकी रूप से पहुँच योग्य सिस्टम क्षेत्रों तक पहुँचता है
- इंस्टॉल किए गए ऑपरेटिंग सिस्टम के बिना भी काम करता है
- IDE/ATA, SATA, SAS, SCSI, USB, RAID तक हार्डवेयर-स्तर की पहुँच
23 मान्यता प्राप्त मिटाने की विधियाँ
DoD से BSI तक। 1 से 50 ओवरराइटिंग चक्र।
अपनी अनुपालन आवश्यकताओं के लिए उपयुक्त मानक चुनें: सरकारी ऑडिट, ISO की शर्तें, रक्षा मानक या कंपनी की आंतरिक नीति।
सैन्य और रक्षा
- NATO Standard7 चक्र
- DoD 5220.22-M ECE7 चक्र
- DoD 5220.22-M E for SSD4 चक्र
- DoD 5220.22-M E3 चक्र
- US Army AR380-193 चक्र
- USAF AFSSI-50203 चक्र
- NAVSO P-5239-26 (MFM)3 चक्र
- NAVSO P-5239-26 (RLL)3 चक्र
सरकारी एजेंसियाँ और सार्वजनिक क्षेत्र
- German BSI TL-034238 चक्र
- BSI-2011-VS5 चक्र
- NIST SP 800-883 चक्र
- Canadian RCMP TSSIT OPS-II7 चक्र
- Canadian CSEC ITSG-063 चक्र
- HMG Infosec No. 5 Enhanced3 चक्र
- NCSC-TG-0253 चक्र
- NIST SP 800-88 Rev. 1 (2014)1 चक्र
- Russian GOST R 50739-952 चक्र
- Australian ISM 6.2.921 चक्र
Protectstar के अपने एल्गोरिदम
- Protectstar SDA50 चक्र
- Protectstar ASDA4 चक्र
शैक्षणिक और हार्डवेयर-विशिष्ट
- Gutmann विधि35 चक्र
- SSD के लिए 0xFF1 चक्र
- यादृच्छिक मान1 चक्र
NIST SP 800-88 Rev. 2 वर्ष 2025 में प्रकाशित हुआ और इसने Rev. 1 की जगह ली। iShredder Technical में समर्थित NIST विधियों का विवरण उत्पाद में लागू प्रक्रियाओं के अनुसार दिया जाता है।

पुरस्कार
iShredder™ के लिए Fortress Cybersecurity Award 2025।
स्वतंत्र विशेषज्ञ निर्णायक मंडल ने iShredder™ को 2025 Fortress Cybersecurity Award से सम्मानित किया। मूल्यांकन में तकनीकी नवाचार, अंतरराष्ट्रीय सुरक्षा मानकों के साथ अनुरूपता, प्रदर्शन और उपयोगकर्ता मार्गदर्शन शामिल थे।
इस पुरस्कार श्रेणी में: AT&T Dynamic Defense, Lenovo CRaaS, Hitachi Vantara, IBM Cloud Security Hub, 1Password, Norton, SUSE Security।
पुरस्कार की पृष्ठभूमि पढ़ेंiShredder™ Windows · संस्करण तुलना
पाँच संस्करण। पूर्ण सिस्टम मिटाने के लिए एक।
Technical वह एकमात्र संस्करण है जिसमें USB बूट, सभी 23 विधियाँ और सर्वर संगतता एक ही पैकेज में मिलती है।
| सुविधा | Professional | Military | Server | Military Server | अनुशंसित Technical |
|---|---|---|---|---|---|
| फ़ाइलें, फ़ोल्डर और पार्टिशन सुरक्षित रूप से मिटाएँ | Ja | Ja | Ja | Ja | Ja |
| फ़ाइलें और फ़ोल्डर सुरक्षित रूप से स्थानांतरित करें | Ja | Ja | Ja | Ja | Ja |
| बाहरी ड्राइव सुरक्षित रूप से मिटाएँ | Ja | Ja | Ja | Ja | Ja |
| डेटा मिटाने का स्मार्ट सहायक | Ja | Ja | Ja | Ja | Ja |
| हस्ताक्षरित ऑडिट रिपोर्ट | Ja | Ja | Ja | Ja | Ja |
| SSD और फ्लैश के लिए एल्गोरिदम | Ja | Ja | Ja | Ja | Ja |
| उन्नत सैन्य विधियाँ (NATO, NAVSO, AFSSI, CSEC) | Nein | Ja | Nein | Ja | Ja |
| कुल मिटाने की विधियाँ | 11 | 23 | 11 | 23 | 23 |
| Windows Server संगत | Nein | Nein | Ja | Ja | Ja |
| USB ड्राइव से बूट करने योग्य | Nein | Nein | Nein | Nein | Ja |
सिस्टम और बूट
शुरू करने से पहले आपको क्या चाहिए।
Technical बूट करने योग्य इमेज के रूप में प्रदान किया जाता है। हार्डवेयर और कॉन्फ़िगरेशन के लिए आवश्यक बातें यहाँ हैं।
किस रूप में मिलता है
बूट करने योग्य इमेज
- खरीद के बाद ISO फ़ाइल के रूप में उपलब्ध
- Rufus या Etcher जैसे सामान्य इमेजिंग टूल से USB ड्राइव पर ट्रांसफ़र
- कम से कम 2 GB खाली स्टोरेज वाली USB ड्राइव
- जिस डिवाइस का डेटा मिटाना है, उस पर Windows इंस्टॉल होना ज़रूरी नहीं
बूट वातावरण
UEFI और क्लासिक BIOS
- UEFI और लेगेसी BIOS वाले सिस्टम
- Secure Boot समर्थन डिवाइस और BIOS कॉन्फ़िगरेशन पर निर्भर करता है
- बूट क्रम में USB को पहले रखें
- ऑफ़लाइन उपयोग किया जा सकता है, इंटरनेट कनेक्शन आवश्यक नहीं
स्टोरेज मीडिया
HDD, SSD, NVMe, USB
- SATA, SAS, SCSI, USB
- NVMe का समर्थन कंट्रोलर और बूट वातावरण पर निर्भर करता है
- RAID का समर्थन कंट्रोलर, ड्राइवर और कॉन्फ़िगरेशन पर निर्भर करता है
- दोषपूर्ण या लॉक सेक्टर रिपोर्ट में दर्ज किए जाते हैं
NVMe ड्राइव और आधुनिक SSD के लिए हम उपलब्ध होने पर निर्माता के हार्डवेयर Secure Erase का अतिरिक्त उपयोग करने की सलाह देते हैं। सॉलिड-स्टेट स्टोरेज पर डेटा पूरी तरह मिटने की सीमा वेयर लेवलिंग और कंट्रोलर के व्यवहार पर भी निर्भर करती है।
GDPR और ऑडिट
हर बार डेटा मिटाने का जाँच योग्य प्रमाण।
GDPR कुछ स्थितियों में व्यक्तिगत डेटा मिटाने की माँग करता है (अनुच्छेद 17) और डेटा नियंत्रकों को डेटा सुरक्षा के सिद्धांतों के पालन का प्रमाण देने के लिए बाध्य करता है (अनुच्छेद 5)। iShredder Technical डिजिटल हस्ताक्षर वाली रिपोर्टों से यह प्रमाण देने में सहायता करता है।
- GDPR-अनुरूप दस्तावेज़ीकरण का समर्थन करता है। अनुच्छेद 17 (डेटा मिटाने का अधिकार) और अनुच्छेद 5 (जवाबदेही) के अंतर्गत डेटा मिटाने की प्रक्रिया का रिकॉर्ड रखता है, जिसमें विधि, स्टोरेज माध्यम, परिणाम, टाइमस्टैम्प और प्रक्रिया चलाने वाले व्यक्ति का विवरण होता है।
- ऑडिट में सहायता। रिपोर्टें आंतरिक ऑडिट, ISO 27001 प्रक्रियाओं, डेटा सुरक्षा की जाँच और सरकारी प्रक्रियाओं में सहायक हो सकती हैं।
- डिजिटल रूप से हस्ताक्षरित। इससे रिपोर्ट में बाद में किए गए बदलावों का पता लगाया जा सकता है।
मिटाने की रिपोर्ट में क्या शामिल है
हर रिपोर्ट में ऑडिट के लिए आवश्यक फ़ील्ड शामिल होते हैं:
- डिवाइस ID
- सीरियल नंबर
- Windows संस्करण
- विधि
- ओवरराइटिंग चक्रों की संख्या
- सत्यापन
- टाइमस्टैम्प
- ऑपरेटर
शुरू करने से पहले महत्वपूर्ण सूचना
iShredder Technical डेटा स्थायी रूप से मिटाने के लिए बनाया गया है। प्रक्रिया शुरू करने से पहले जिस स्टोरेज का डेटा मिटाना है, उपलब्ध बैकअप और चुनी गई विधि को ध्यान से जाँचें। मिटाया गया डेटा वापस नहीं पाया जा सकता।
लाइसेंस और Care Plan
एक संस्करण। लाइसेंस के विकल्प ऑनलाइन स्टोर में।
iShredder™ Windows Technical
पूर्ण संस्करण। USB ड्राइव से बूट करने योग्य, सभी 23 विधियाँ, Windows Server समर्थन — सब शामिल।
लाइसेंस के मौजूदा विकल्प, अवधि और Care Plan ऑनलाइन स्टोर में देखें
- 23 मान्यता प्राप्त मिटाने की विधियाँ
- USB ड्राइव से बूट करने योग्य
- Windows 10, Windows 11 और Windows Server वाले सिस्टम
- हस्ताक्षरित ऑडिट रिपोर्ट
- SSD, RAID, USB और सर्वर के लिए समर्थन
- उन्नत सैन्य विधियाँ (NATO, NAVSO, AFSSI, CSEC)
3 वर्ष का प्रीमियम सपोर्ट
अपने लाइसेंस में 36 महीने की प्रीमियम सेवा और सभी नए संस्करणों के मुफ़्त अपग्रेड जोड़ें।
खरीद के समय जोड़ा जा सकता है · कीमत के हिसाब से सबसे अधिक लाभ
- प्रीमियम तकनीकी सपोर्ट
- 3 वर्षों तक निःशुल्क अपडेट और अपग्रेड
- आपके अनुरोधों पर प्राथमिकता से कार्रवाई
- Protectstar टीम से सीधा संपर्क
अक्सर पूछे जाने वाले प्रश्न
खरीदने से पहले आपको क्या जानना चाहिए।
जब आप उस ड्राइव को मिटाना चाहते हैं जिसमें स्वयं ऑपरेटिंग सिस्टम है — जैसे डिवाइस डिस्पोज़ल, री-इमेजिंग या फॉरेंसिक वाइप से पहले। जब तक Windows चल रहा है, सिस्टम पार्टिशन लॉक रहता है। केवल Technical सिस्टम के बाहर USB ड्राइव से बूट होता है और Windows सिस्टम पार्टिशन को भी सत्यापित रूप से ओवरराइट कर सकता है।
यदि आप Windows Server सिस्टम भी मिटाते हैं और सभी सैन्य-ग्रेड विधियों की आवश्यकता है, तो Technical वह एकमात्र संस्करण है जो सब कुछ एक लाइसेंस में जोड़ता है।
Technical में SSD और फ्लैश स्टोरेज की विधियाँ हैं। यह स्टोरेज माध्यम के तकनीकी रूप से पहुँच योग्य क्षेत्रों को ओवरराइट करता है। आधुनिक SSD और NVMe ड्राइव में डेटा पूरी तरह मिटना कंट्रोलर, TRIM, वेयर लेवलिंग और निर्माता की सुविधाओं पर भी निर्भर करता है। बहुत कड़ी सुरक्षा आवश्यकताओं के लिए, उपलब्ध होने पर निर्माता की कंट्रोलर आधारित Secure Erase या Crypto Erase प्रक्रिया का अतिरिक्त उपयोग करने पर भी विचार करना चाहिए।
बहुत आधुनिक NVMe ड्राइव के लिए, यदि निर्माता उपलब्ध कराता है तो हम कंट्रोलर के माध्यम से हार्डवेयर Secure Erase की भी अनुशंसा करते हैं।
खरीद के बाद आपको एक ISO फ़ाइल मिलती है। Rufus या Etcher जैसे सामान्य इमेजिंग टूल से इसे USB ड्राइव पर लिखें। अपने डिवाइस के BIOS या UEFI में USB ड्राइव को बूट माध्यम के रूप में चुनें। हो गया। USB ड्राइव के आधार पर पूरी प्रक्रिया आम तौर पर एक से दो मिनट लेती है।
रिपोर्टों पर डिजिटल हस्ताक्षर होते हैं। इनमें डिवाइस ID, सीरियल नंबर, विधि, ओवरराइटिंग चक्रों की संख्या, सत्यापन का परिणाम, टाइमस्टैम्प और प्रक्रिया चलाने वाले व्यक्ति का विवरण दर्ज होता है। इससे आंतरिक ऑडिट, डेटा सुरक्षा की जाँच, ISO 27001 प्रक्रियाओं और तकनीकी प्रमाण देने में सहायता मिलती है।
किसी विशिष्ट न्यायालयी कार्यवाही में रिपोर्ट को साक्ष्य के रूप में स्वीकार किया जाएगा या नहीं, यह संबंधित अदालत तय करती है। रिपोर्ट इस उद्देश्य के लिए सभी तकनीकी रूप से प्रासंगिक फ़ील्ड प्रदान करती हैं।
Technical में दोषपूर्ण, लॉक और खराब सेक्टरों के लिए अंतर्निहित रणनीतियाँ शामिल हैं। प्रक्रिया जारी रहती है; खराब क्षेत्रों को रिपोर्ट में सेक्टर पते सहित दर्ज किया जाता है। अंत में आपको ठीक-ठीक पता होता है कि क्या पूरी तरह ओवरराइट हुआ और क्या नहीं।
IDE/ATA, SATA, SCSI, SAS, USB तथा हार्डवेयर और सॉफ़्टवेयर RAID ऐरे समर्थित हैं। इनमें HDD, SSD, NVMe ड्राइव, USB ड्राइव, CompactFlash, SD/microSD, MMC, xD और MicroDrive शामिल हैं। निजी उपयोग से लेकर बड़ी कंपनियों के हार्डवेयर तक के लिए एक समाधान।
ऑडिट, IT और फॉरेंसिक के लिए
डिवाइस उपयोग से हटे, प्रमाण बना रहे।
iShredder™ Windows Technical USB से शुरू होता है, पूरे स्टोरेज माध्यम को ओवरराइट करता है और ऑडिट, डेटा सुरक्षा टीमों व तकनीकी प्रमाण के लिए हस्ताक्षरित रिपोर्टें बनाता है।