 简体中文
 Deutsch
 English
 Español
 Français
 Italiano
 Português
 Русский
 العربية
 हिन्दी
 日本語


 Android
 iOS
 Mac
 Windows


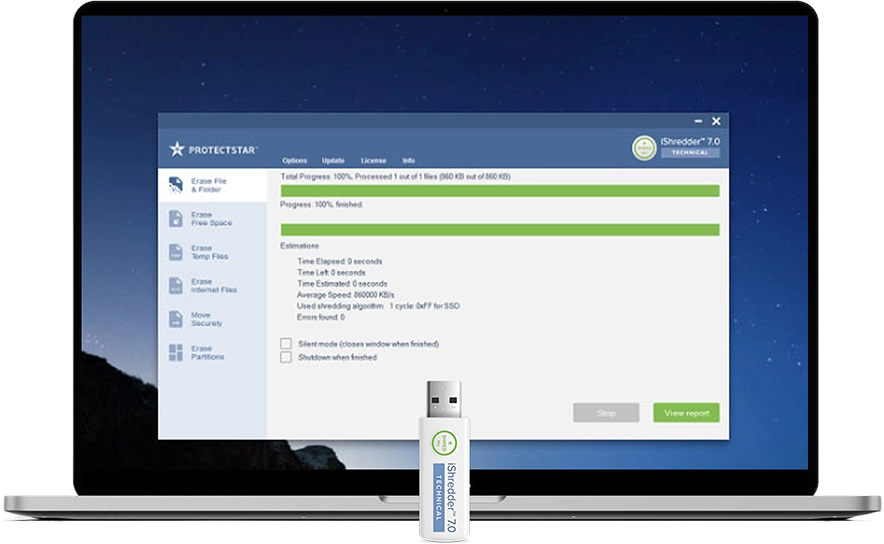
普通删除会留下什么
残留的内容比你删除的更多。
Windows 会锁定活动系统区域,将内存内容交换到磁盘,并自动保存以前版本。现代 SSD 还包含软件只能有限寻址的预留区域。删除文件后,驱动器上可能仍会留下:
经多年实践检验的技术
Technical 能做什么
六项功能,协同工作。
从 USB 启动,到生成数字签名报告。这些功能让 Technical 有别于普通擦除软件。
可从 USB 驱动器启动
在 Windows 系统之外运行,可擦除系统驱动器,不受运行中的操作系统限制。
23 种公认擦除方法
从 DoD 5220.22-M、NATO、BSI 到 Protectstar SDA 和 ASDA。方法数量超过任何其他 iShredder 版本。
所有常见存储介质
支持 HDD、SSD、USB、SD、CompactFlash 和 MicroDrive 介质。可通过 SATA、SAS、SCSI 或 USB 连接。RAID 和 NVMe 取决于控制器。
数字签名审计报告
记录设备 ID、擦除方法、覆写次数、验证结果、时间戳和操作员,并提供数字签名。
痕迹清理
清理空闲空间、回收站、分页文件、临时系统文件、浏览器缓存和 Cookie 中的数据残留。
容错能力
检测有缺陷或被锁定的扇区,并在报告中记录。流程会继续执行。
超过 20 种
安全擦除方法
iShredder™ 旨在有效满足个人用户和企业客户的数据擦除需求。
为此,这款数据粉碎工具提供二十多种经过政府和军事组织认证的安全专利擦除算法。
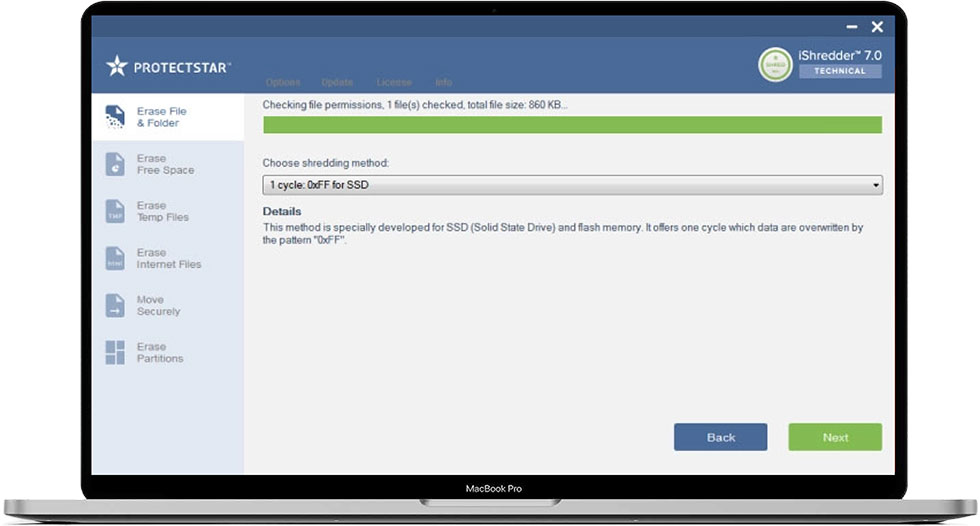
擦除算法:
- 50 轮:Protectstar SDA (2007)
- 35 轮:Gutmann 方法
- 8 轮:德国 BSI TL-03423
- 7 轮:北约标准
- 7 轮:DoD 5220.22-M ECE
- 7 轮:加拿大 RCMP TSSIT OPS-II
- 5 轮:BSI-2011-VS
- 4 轮:Protectstar ASDA (2017)
- 4 轮:适用于 SSD 的 DoD 5220.22-M E
- 3 轮:加拿大 CSEC ITSG-06
- 3 轮:HMG 第 5 号扩展标准
- 3 轮:AFSSI-5020
- 3 轮:NAVSO P-5239-26 (MFM)
- 3 轮:NAVSO P-5239-26 (RLL)
- 3 轮:美国陆军 AR380-19
- 3 轮:DoD 5220.22-M E
- 3 轮:NCSC-TG-025
- 3 轮:NIST SP 800-88
- 2 轮:俄罗斯 GOST R 50739-95
- 1 轮:澳大利亚 ISM 6.2.92
- 1 轮:0XFF(适用于 SSD)
- 1 轮:随机值
- 1 轮:NIST SP 800-88 修订版 1 (2014)
由 Protectstar™ Inc. 于 2007 年专门开发,共执行五十轮擦除。
数据先用随机值覆写两次,再用相应补码覆写。该算法结合了 DoD 5220.22-M (E) 标准、Peter Gutmann 方法及随机算法。
Peter Gutmann 于 1996 年提出的算法,共进行 35 次覆写。
该算法是先进的数据销毁方法之一。
2010 年 3 月,德国联邦信息安全局(BSI)发布了新的《存储介质覆写要求》技术指南。
该方法与用于磁性存储介质的 VSITR 标准相似。
共按顺序执行 8 个步骤,其中包括一次验证。
北约方法是北大西洋公约组织(NATO)的数据擦除标准。
该方法对目标数据区域进行 7 次覆写。
前六次交替使用固定值 (0x00) 和 (0xff),最后一次使用随机值。
该高安全性方法基于美国国防部 1995 年 1 月的《国家工业安全计划操作手册》。
在这个共七轮的变体中,先完整执行 DoD 5220.22-M (E) 流程,覆写三次;再用特定随机值覆写一次;最后再次完整执行 DoD 5220.22-M (E) 流程,覆写三次。
加拿大皇家骑警的 RCMP TSSIT OPS-II 标准采用交替序列,共覆写数据七次,实现安全擦除。
德国联邦信息安全局(BSI)在 2010 年 7 月的技术指南中介绍了现代擦除方法 BSI-2011。
该方法共包含 5 个步骤,按顺序执行。
ASDA 以极低的资源消耗实现高效、可验证的数据擦除。四步流程兼顾效率与透明度:写后读(Read‑after‑Write)验证与擦除日志记录每一步。AES‑256 与具备密码学强度的随机数显著增加取证恢复的难度。该实现可无缝集成到现有流程中。
该方法专为固态硬盘(SSD)和闪存开发,基于美国国防部 DoD 5220.22-M E 标准,共覆写数据四次。
加拿大通信安全局(CSEC)于 2006 年发布的 ITSG-06 数据擦除方法,共包含三轮处理。
英国 HMG Infosec 第 5 号(增强级别)标准获准用于擦除英国政府的绝密数据,并得到北约批准。
该算法进行三次覆写:第一次使用零 (0),第二次使用其补码,第三次使用随机值(最后一次包含验证)。
AFSSI-5020 数据擦除方法最初由美国空军在 1996 年的《空军系统安全指令 5020》中定义,至今仍可能在使用。
这是美国海军针对 MFM 编码硬盘制定的 NAVSO P-5239-26 标准。
该方法先写入固定值 (0xffffffff),再写入 (0xbfffffff),随后写入随机值,最后验证覆写结果。
这是美国海军针对 RLL 编码硬盘制定的 NAVSO P-5239-26 标准。
该方法先写入固定值 (0xffffffff),再写入 (0x27ffffff),随后写入随机值,最后验证覆写结果。
AR380-19 是美国陆军制定并发布的数据粉碎算法。
该算法进行三次覆写:第一次使用随机字节,第二次和第三次分别使用特定字节及其补码(最后一次包含验证)。
该方法安全性较低,但执行速度较快,基于美国国防部 1995 年 1 月的《国家工业安全计划操作手册》。
此变体共进行三轮处理:先用设定值覆写,再用其补码覆写,最后用随机值覆写。
美国国家计算机安全中心(NCSC)的 NCSC-TG-025 标准,对存储介质上的现有信息进行三次安全覆写。
该标准于 2006 年发布,是美国 NIST 的《特别出版物 800-88》,是美国组织的数据擦除首选标准。其原则适用于磁性、闪存及其他存储技术,从 U 盘到服务器。
俄罗斯数据擦除标准 GOST R 50739-95 通过两次覆写实现安全擦除:第一次使用零,第二次使用随机字符。
ISM 6.2.92 是澳大利亚政府的数据擦除标准。
该方法最初由澳大利亚国防部情报与安全部门在《信息安全手册》中定义。
ISM 6.2.92 不可用于擦除机密信息。
该方法专为固态硬盘(SSD)和闪存开发,使用 "0xFF" 模式覆写数据一次。
该方法安全性最低,但执行速度极快,仅进行一轮处理,使用随机值覆写数据。
2014 年 12 月,该指南修订为《NIST 特别出版物 800-88 修订版 1》。
在此查看所选方法的说明。
可从 USB 驱动器启动
当系统驱动器本身需要擦除时,Technical 会先启动。
只要 Windows 正在运行,系统分区中的部分区域就会被锁定,包括分页文件、注册表配置单元、主文件表和卷影副本。若要在设备处置前进行可验证的擦除,就必须在运行中的系统之外操作。
Technical 从准备好的 USB 驱动器启动,进入自带的精简环境。没有运行中的 Windows、已打开的文件句柄或受保护区域,可在硬件层面访问已连接且受支持的驱动器。
- 擦除启动驱动器,包括 Windows 分区
- 可访问主文件表、卷影副本、分页文件和休眠文件等可寻址系统区域
- 即使未安装操作系统也可运行
- 对 IDE/ATA、SATA、SAS、SCSI、USB、RAID 的硬件级访问
23 种公认擦除方法
从 DoD 到 BSI。从 1 到 50 次覆写。
选择符合合规要求的标准:政府审计、ISO 要求、国防标准或公司内部政策。
军事与国防
- NATO Standard7 次覆写
- DoD 5220.22-M ECE7 次覆写
- DoD 5220.22-M E for SSD4 次覆写
- DoD 5220.22-M E3 次覆写
- US Army AR380-193 次覆写
- USAF AFSSI-50203 次覆写
- NAVSO P-5239-26 (MFM)3 次覆写
- NAVSO P-5239-26 (RLL)3 次覆写
政府机构与公共部门
- German BSI TL-034238 次覆写
- BSI-2011-VS5 次覆写
- NIST SP 800-883 次覆写
- Canadian RCMP TSSIT OPS-II7 次覆写
- Canadian CSEC ITSG-063 次覆写
- HMG Infosec No. 5 extended3 次覆写
- NCSC-TG-0253 次覆写
- NIST SP 800-88 Rev. 1 (2014)1 次覆写
- Russian GOST R 50739-952 次覆写
- Australian ISM 6.2.921 次覆写
Protectstar:专有算法
- Protectstar SDA50 次覆写
- Protectstar ASDA4 次覆写
学术与硬件专用
- Gutmann 方法35 次覆写
- 适用于 SSD 的 0xFF1 次覆写
- 随机值1 次覆写
NIST SP 800-88 Rev. 2 于 2025 年 9 月作为最终版发布,并取代 Rev. 1。iShredder Technical 会根据产品中实现的流程列出受支持的 NIST 方法。

奖项
iShredder™ 荣获 Fortress Cybersecurity Award 2025。
独立专家评审团授予 iShredder™ 2025 Fortress Cybersecurity Award。评估内容涵盖技术创新、与国际安全标准的一致性、性能以及用户引导。
该奖项类别包括:AT&T Dynamic Defense、Lenovo CRaaS、Hitachi Vantara、IBM Cloud Security Hub、1Password、Norton、SUSE Security。
了解奖项背景iShredder™ Windows · 版本比较
五个版本。其中一个可擦除完整系统。
Technical 是唯一在一个套件中同时提供 USB 启动、全部 23 种方法和服务器兼容性的版本。
| 功能 | Professional | Military | Server | Military Server | 推荐 Technical |
|---|---|---|---|---|---|
| 安全擦除文件、文件夹和分区 | Ja | Ja | Ja | Ja | Ja |
| 安全移动文件和文件夹 | Ja | Ja | Ja | Ja | Ja |
| 安全擦除外部驱动器 | Ja | Ja | Ja | Ja | Ja |
| 智能擦除助手 | Ja | Ja | Ja | Ja | Ja |
| 数字签名审计报告 | Ja | Ja | Ja | Ja | Ja |
| SSD 与闪存擦除算法 | Ja | Ja | Ja | Ja | Ja |
| 高级军用擦除方法(NATO、NAVSO、AFSSI、CSEC) | Nein | Ja | Nein | Ja | Ja |
| 擦除方法总数 | 11 | 23 | 11 | 23 | 23 |
| 兼容 Windows Server | Nein | Nein | Ja | Ja | Ja |
| 可从 USB 驱动器启动 | Nein | Nein | Nein | Nein | Ja |
系统与启动
开始前需要准备什么。
Technical 以可启动镜像形式交付。以下是硬件和配置方面的要求。
交付格式
可启动镜像
- 购买后以 ISO 文件形式交付
- 使用 Rufus 或 Etcher 等常见镜像工具写入 USB 驱动器
- 至少有 2 GB 可用空间的 USB 存储设备
- 目标设备无需安装 Windows
启动环境
UEFI 与传统 BIOS
- UEFI 和传统 BIOS 系统
- 是否支持安全启动(Secure Boot)取决于设备和 BIOS 配置
- 将 USB 设备设为首选启动项
- 可离线使用,无需互联网连接
存储介质
HDD、SSD、NVMe、USB
- SATA、SAS、SCSI、USB
- NVMe 支持情况取决于控制器和启动环境
- RAID 支持情况取决于控制器、驱动程序和配置
- 有缺陷或锁定的扇区会记录在报告中
对于 NVMe 驱动器和现代 SSD,如果制造商提供硬件安全擦除(Secure Erase),我们也建议使用。固态介质的实际清除效果还取决于磨损均衡和控制器行为。
GDPR 与审计
每次擦除。均有可验证记录。
在某些情况下,GDPR 要求删除个人数据(第 17 条),并要求控制者证明其符合数据保护原则(第 5 条)。iShredder Technical 通过数字签名报告支持这种合规证明。
- 支持符合 GDPR 的文档记录。 根据第 17 条(删除权)和第 5 条(问责制)记录擦除流程,包括方法、存储介质、结果、时间戳和操作员。
- 审计支持。 报告可支持内部审计、ISO 27001 流程、隐私审查和政府程序。
- 数字签名。 后续对报告的修改可被检测到。
擦除报告包含的内容
每份报告都包含审计所需字段:
- 设备 ID
- 序列号
- Windows 版本
- 方法
- 覆写次数
- 验证结果
- 时间戳
- 操作员
开始前的重要提示
iShredder Technical 专为最终擦除流程而设计。开始之前,请仔细检查目标介质、现有备份以及所选方法。已擦除的数据无法恢复。
许可证与 Care Plan
一个版本,多种许可证选项。
iShredder™ Windows Technical
完整版。可从 USB 驱动器启动,包含全部 23 种方法并支持 Windows Server——一应俱全。
在商店中查看当前许可证选项、期限和 Care Plan
- 23 种公认擦除方法
- 可从 USB 驱动器启动
- Windows 10、Windows 11 与 Windows Server 环境
- 数字签名审计报告
- 支持 SSD、RAID、USB 和服务器
- 高级军用擦除方法(NATO、NAVSO、AFSSI、CSEC)
3 年高级支持
通过 36 个月高级服务以及所有新版本的免费升级来扩展许可证。
购买时可作为附加项选择 · 最佳性价比
- 高级技术支持
- 3 年免费更新与升级
- 请求优先处理
- 直接联系 Protectstar 团队
常见问题
购买前应了解的内容。
当你需要擦除包含操作系统本身的驱动器时,例如在设备处置、重新映像或取证擦除之前。只要 Windows 正在运行,系统分区就会被锁定。只有 Technical 可从系统之外的 USB 驱动器启动,并能以可验证方式覆写 Windows 系统分区。
如果你还需要擦除 Windows Server 系统并需要所有军用级方法,Technical 也是唯一将全部功能整合在一个许可证中的版本。
Technical 包含适用于 SSD 和闪存介质的方法,并覆写驱动器的可寻址区域。对于现代 SSD 和 NVMe 驱动器,完整清除还取决于控制器、TRIM、磨损均衡以及制造商特定功能。对于特别高的安全要求,我们还建议检查制造商是否提供基于控制器的安全擦除(Secure Erase)或加密擦除(Crypto Erase)流程。
对于非常新的 NVMe 驱动器,如果制造商支持,我们还建议通过控制器执行硬件安全擦除(Secure Erase)。
购买后,你会收到一个 ISO 文件。使用 Rufus 或 Etcher 等常见镜像写入工具将其写入 USB 驱动器,然后在设备的 BIOS 或 UEFI 中将该 USB 驱动器选为启动介质即可。根据 USB 驱动器的不同,整个过程通常需要一到两分钟。
报告经过数字签名,并记录设备 ID、序列号、方法、覆写次数、验证结果、时间戳和操作员。因此可支持内部审计、隐私审查、ISO 27001 流程以及技术证据要求。
报告能否在特定诉讼程序中作为证据被采纳,由相应法院决定。报告为此提供所有相关技术字段。
Technical 内置针对有缺陷、锁定和故障扇区的处理策略。流程会继续执行,故障区域会记录在报告中并标注扇区地址。最终你可以明确知道哪些内容已完全覆写,哪些没有。
支持 IDE/ATA、SATA、SCSI、SAS、USB 以及硬件或软件 RAID 阵列。涵盖 HDD、SSD、NVMe 驱动器、USB 闪存盘、CompactFlash、SD/microSD、MMC、xD 和 MicroDrive。一个解决方案覆盖消费级与企业级硬件。