 日本語
 Deutsch
 English
 Español
 Français
 Italiano
 Português
 Русский
 العربية
 हिन्दी
 简体中文


 Android
 iOS
 Mac
 Windows


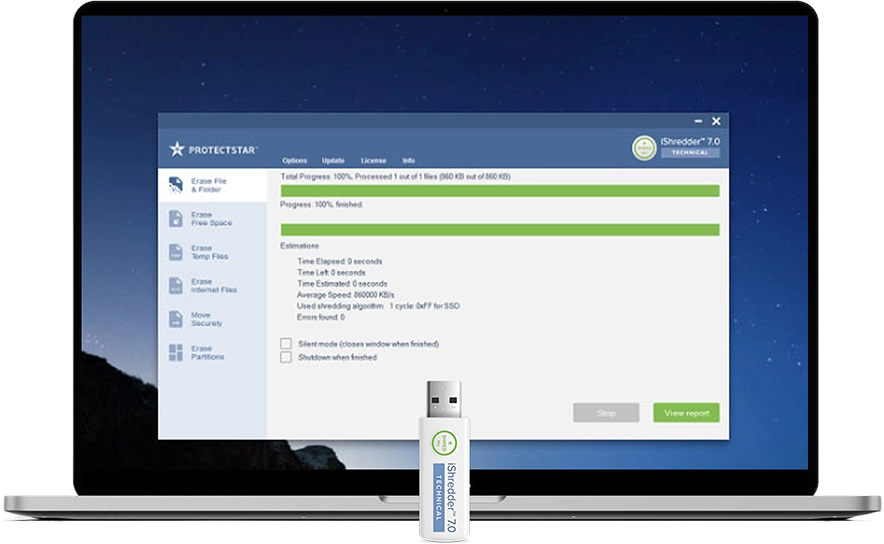
通常の削除で残るもの
削除した以上のものが残ります。
Windowsはアクティブなシステム領域をロックし、メモリ内容をディスクに退避し、以前のバージョンを自動保存します。現在のSSDには、ソフトウェアから限定的にしかアドレス指定できない予備領域もあります。ファイル削除後にドライブへ残り得るもの:
歴史ある技術
Technicalでできること
連携して機能する6つの特長。
USBブートから署名済みレポートまで。Technicalが通常の消去ソフトと異なる点。
USBドライブから起動可能
Windowsの外部で実行。アクティブなOSに処理をブロックされることなく、システムドライブも対象になります。
広く認められた23種類の消去方式
DoD 5220.22-M、NATO、BSIからProtectstar SDA/ASDAまで。他のiShredderエディションより多くの方式を搭載。
一般的なすべての記憶媒体
HDD、SSD、USB、SD、CompactFlash、MicroDriveメディアに対応。SATA、SAS、SCSI、USB経由で接続。RAIDとNVMeはコントローラーに依存します。
署名済み監査レポート
デバイスID、消去方式、パス数、検証結果、タイムスタンプ、オペレーター。デジタル署名済み。
痕跡のクリーンアップ
空き領域、ごみ箱、ページファイル、一時システムファイル、ブラウザーキャッシュ、Cookie。残る痕跡をすべて。
フォールトトレランス
不良セクターやロックされたセクターを検出・記録し、レポートに表示します。処理は継続します。
20種類を超える
安全な消去方式
iShredder™は、個人ユーザーと法人顧客のデータ消去ニーズに効果的に応えるために開発されました。
そのため、このデータシュレッダーは、政府機関および軍事組織により認証された20種類を超える安全で特許取得済みの消去アルゴリズムを提供します。
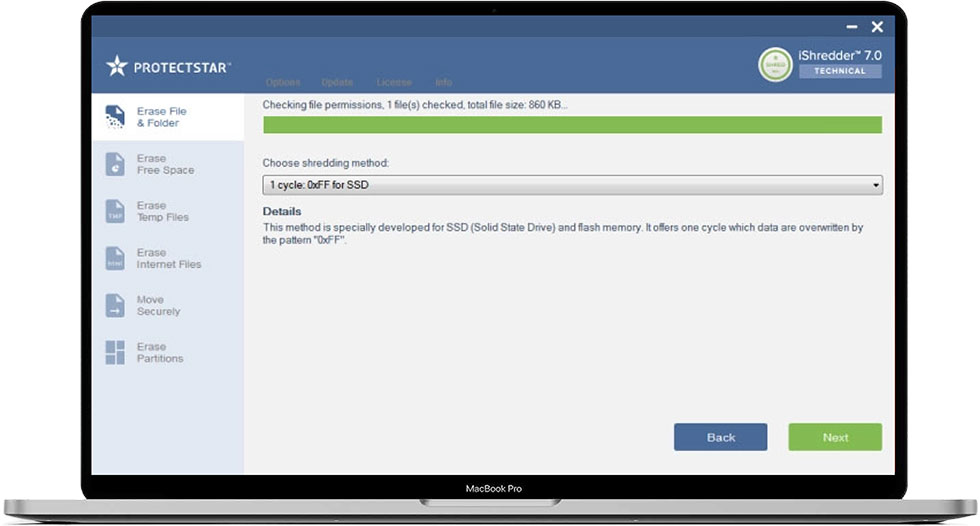
消去アルゴリズムを選択:
- 50パス:Protectstar SDA (2007)
- 35パス:Gutmann方式
- 8パス:ドイツBSI TL-03423
- 7パス:NATO標準
- 7パス:DoD 5220.22-M ECE
- 7パス:カナダRCMP TSSIT OPS-II
- 5パス:BSI-2011-VS
- 4パス:Protectstar ASDA (2017)
- 4パス:DoD 5220.22-M E for SSD
- 3パス:カナダCSEC ITSG-06
- 3パス:HMG No.5拡張
- 3パス:AFSSI-5020
- 3パス:NAVSO P-5239-26 (MFM)
- 3パス:NAVSO P-5239-26 (RLL)
- 3パス:米陸軍AR380-19
- 3パス:DoD 5220.22-M E
- 3パス:NCSC-TG-025
- 3パス:NIST SP 800-88
- 2パス:ロシアGOST R 50739-95
- 1パス:オーストラリアISM 6.2.92
- 1パス:0xFF for SSD
- 1パス:ランダム値
- 1パス:NIST SP 800-88 Rev.1 (2014)
Protectstar Inc.が独自に開発した「Protectstar Secure Deletion Algorithm©」は、市場で最高レベルの安全性を提供します。
広く認められた複数の方式を組み合わせ、順に実行する計50回の消去処理で構成されています。
Peter Gutmannが1996年に考案したアルゴリズムで、合計35回の上書きを行います。
最も安全とされる消去方式の一つです。
ドイツ連邦情報セキュリティ庁(BSI)は、保護を要するデータの消去に向け、2010年3月に技術指針「BSI TL-03423 記憶媒体の上書き要件」を公開しました。
この方式は合計8つのステップを順に実行し、その中に1回の検証が含まれます。
NATO方式は、北大西洋条約機構(NATO)の消去標準です。
定められたアルゴリズムに従い、データを合計7回上書きします。
DoD 5220.22-M ECEは、米国国防総省(DoD)が1995年1月に発行した「National Industrial Security Program Operating Manual(NISPOM)」に基づく方式です。
合計7パスを実行します。まずDoD 5220.22-M (E)標準に従って3パスで上書きし、次に乱数値で上書きした後、再びDoD 5220.22-M Eを実行します。
カナダ王立騎馬警察の標準RCMP TSSIT OPS-IIは、交互のパターンで合計7回上書きを行います。
ドイツ連邦情報セキュリティ庁(BSI)の技術指針「BSI TL-03423 記憶媒体の上書き要件」(2011年7月版)に記載された方式です。
合計5つのステップを順に実行します。
Protectstar Inc.が2017年に開発したAdvanced Secure Deletion Algorithm(ASDA)は、同社のSecure Deletion Algorithmに代わる方式です。合計4つのステップを順に実行します。最初に、すべてのデータを0xffパターンで上書きします。次に、256ビットAESですべてのデータを暗号化します。3つ目のステップでは、安全な消去に加えて、書き込まれたデータ全体を検証します。読み取りエラーのあったセクターやブロックは消去レポートに記録します。最後に、FIPS(Federal Information Processing Standards)に従って生成した高品質な乱数で、すべてのデータを上書きします。
SSD(Solid State Drive)およびフラッシュメモリ向けに開発された方式で、米国国防総省のDoD 5220.22-M E標準に基づいています。
2006年にカナダ通信セキュリティ機関(CSEC)によって発表された方式で、3回の上書きを行います。
HMG Infosec Standard No.5の拡張方式は、最高機密(Top Secret)データの安全な消去に向けて英国政府に承認された方式で、NATOにも認められています。
最初に0で上書きし、次にその補数、続いて乱数値で上書きします。最後のパスでは、上書きしたストレージ領域を検証します。
AFSSI-5020は、米国空軍のUSAF Cryptologic Support CenterによるDOD 5220.22-M標準の消去方式です。
「Navy Staff Office Publication(NAVSO PUB)5239, Information Systems Security (INFO SEC) Program Guidelines」は、Naval Information Systems Management Centerが発行しています。
一般に、ST506ドライブにはMFM符号化が、SCSIおよびATA/IDEにはRun Length Limited(RLL)符号化が使われます。この方式はMFMパターンを使用します。
「Navy Staff Office Publication(NAVSO PUB)5239, Information Systems Security (INFO SEC) Program Guidelines」は、Naval Information Systems Management Centerが発行しています。
一般に、ST506ドライブにはMFM符号化が、SCSIおよびATA/IDEにはRun Length Limited(RLL)符号化が使われます。ドライブの符号化方式がわからない場合は、RLLパターンを使用します。
AR380-19は、米国陸軍のデータ消去アルゴリズムです。合計3パスで構成され、最初に乱数値、次にあらかじめ定めた値、続いてその補数で上書きします。最後のパスでは、実行した消去処理も検証します。
DoD 5220.22-M Eは、安全性は低いものの、高速に処理できる方式です。米国国防総省(DoD)が1995年1月に発行した「National Industrial Security Program Operating Manual(NISPOM、US DoD 5220.22-M)」に基づいています。合計3パスで、まずあらかじめ定めた値、次にその補数、最後に乱数値で上書きします。
米国国家コンピュータセキュリティセンターの標準で、3回の上書きを行います。
米国の組織向けデータ消去標準として2006年に公開された、NISTの特別刊行物800-88です。磁気、フラッシュ、その他のストレージ技術に適用でき、USBドライブからサーバーまでを対象としています。
ロシアのデータ消去標準で、ゼロとランダム値で2回上書きします。
ISM 6.2.92は、オーストラリア政府の消去標準です。オーストラリア国防省の「Information Security Manual(ISM)」で定義されており、機密データの消去には使用できません。
SSDやフラッシュメモリに特に適した安全な消去方式で、0xFFパターンで1回上書きします。
最低限のセキュリティですが、非常に高速です。ランダム値で1回上書きします。
NISTの指針は2014年12月に改訂され、「NIST Special Publication 800-88 Rev. 1」が発行されました。
選択した方法の説明はここに表示されます。
USBドライブから起動可能
システムドライブ自体を消去する必要があるとき、Technicalが先に起動します。
Windowsの実行中は、ページファイル、レジストリハイブ、マスターファイルテーブル、シャドウコピーなど、システムパーティションの一部がロックされます。廃棄前にデバイスを検証可能な形で消去するには、稼働中のシステムの外部で作業する必要があります。
Technicalは準備済みのUSBドライブから独自の最小環境を起動します。Windowsが動作していないため、OSが開いているハンドルや保護している領域の制約を受けず、対応する接続ドライブへハードウェアに近いレベルでアクセスできます。
- Windowsパーティションを含むブートドライブを消去
- マスターファイルテーブル、シャドウコピー、ページファイル、休止状態ファイルなど、アドレス指定可能なシステム領域に到達
- OSがインストールされていなくても動作
- IDE/ATA、SATA、SAS、SCSI、USB、RAIDへハードウェアに近いレベルでアクセス
広く認められた23種類の消去方式
DoDからBSIまで。1~50パスの消去方式。
政府監査、ISO要件、防衛標準、社内ポリシーなど、コンプライアンス要件に合う標準を選択できます。
軍事・防衛
- NATO Standard7パス
- DoD 5220.22-M ECE7パス
- DoD 5220.22-M E for SSD4パス
- DoD 5220.22-M E3パス
- US Army AR380-193パス
- USAF AFSSI-50203パス
- NAVSO P-5239-26 (MFM)3パス
- NAVSO P-5239-26 (RLL)3パス
政府機関・公共部門
- German BSI TL-034238パス
- BSI-2011-VS5パス
- NIST SP 800-883パス
- Canadian RCMP TSSIT OPS-II7パス
- Canadian CSEC ITSG-063パス
- HMG Infosec No. 5 extended3パス
- NCSC-TG-0253パス
- NIST SP 800-88 Rev. 1 (2014)1パス
- Russian GOST R 50739-952パス
- Australian ISM 6.2.921パス
Protectstar独自のアルゴリズム
- Protectstar SDA50パス
- Protectstar ASDA4パス
学術的・ハードウェア特化
- Gutmann method35パス
- 0xFF for SSD1パス
- ランダム値1パス
NIST SP 800-88 Rev. 2は2025年に公開され、Rev. 1を置き換えました。iShredder Technicalは、製品に実装された手順に従って対応するNIST方式を表示します。

受賞
iShredder™がFortress Cybersecurity Award 2025を受賞。
独立した専門家審査員団が、iShredder™に2025 Fortress Cybersecurity Awardを授与しました。評価対象は、技術革新、国際セキュリティ標準との整合性、性能、使いやすさです。
この受賞カテゴリーには、AT&T Dynamic Defense、Lenovo CRaaS、Hitachi Vantara、IBM Cloud Security Hub、1Password、Norton、SUSE Securityが含まれます。
受賞の背景を読むiShredder™ Windows · エディション比較
5つのエディション。システム全体を消去できるのは、ひとつだけ。
Technicalは、USBブート、全23方式、サーバー互換性を1つのパッケージにまとめた唯一のエディションです。
| 機能 | Professional | Military | Server | Military Server | 推奨 Technical |
|---|---|---|---|---|---|
| ファイル、フォルダー、パーティションを安全に消去 | Ja | Ja | Ja | Ja | Ja |
| ファイルとフォルダーを安全に移動 | Ja | Ja | Ja | Ja | Ja |
| 外付けドライブを安全に消去 | Ja | Ja | Ja | Ja | Ja |
| スマート消去アシスタント | Ja | Ja | Ja | Ja | Ja |
| 署名済み監査レポート | Ja | Ja | Ja | Ja | Ja |
| SSD・フラッシュ向けアルゴリズム | Ja | Ja | Ja | Ja | Ja |
| 高度な軍用消去方式(NATO、NAVSO、AFSSI、CSEC) | Nein | Ja | Nein | Ja | Ja |
| 消去方式の総数 | 11 | 23 | 11 | 23 | 23 |
| Windows Server対応 | Nein | Nein | Ja | Ja | Ja |
| USBドライブから起動可能 | Nein | Nein | Nein | Nein | Ja |
システムとブート
開始前に必要なもの。
Technicalは起動可能イメージとして提供されます。ハードウェアと構成面で必要なものは次のとおりです。
提供形式
起動可能イメージ
- 購入後にISOファイルとして提供
- RufusやEtcherなど一般的なイメージ書き込みツールでUSBドライブに書き込み
- 2 GB以上の空き容量があるUSBドライブ
- 対象デバイスにWindowsがインストールされている必要はありません
ブート環境
UEFIと従来型BIOS
- UEFIおよびレガシーBIOSシステム
- Secure BootはデバイスとBIOS構成に応じて対応
- USBドライブから起動するよう起動順序を設定
- オフラインで使用可能、インターネット接続不要
記憶媒体
HDD、SSD、NVMe、USB
- SATA、SAS、SCSI、USB
- NVMeへの対応はコントローラーと起動環境に依存
- RAIDへの対応はコントローラー、ドライバー、構成に依存
- 不良またはロックされたセクターをレポートに記録
NVMeドライブおよび最新SSDでは、利用可能であればメーカー提供のハードウェアSecure Eraseも使用することを推奨します。ソリッドステートメディアの実際のサニタイズは、ウェアレベリングとコントローラーの動作にも依存します。
GDPRと監査
すべての消去を検証可能に記録。
GDPRは、一定の場合に個人データの消去(第17条)を求め、管理者にデータ保護原則の遵守を証明する義務(第5条)を課しています。iShredder Technicalは、デジタル署名済みレポートによってその証明を支援します。
- GDPR準拠の文書化をサポート。 第17条(消去権)および第5条(説明責任)に基づき、方式、記憶媒体、結果、タイムスタンプ、オペレーターを含めて消去プロセスを記録します。
- 監査サポート。 レポートは、内部監査、ISO 27001プロセス、データ保護審査、行政手続きの支援に活用できます。
- デジタル署名済み。 レポートへの後からの変更を検出可能にします。
消去レポートに含まれる内容
各レポートには、監査で求められるすべての項目が含まれます:
- デバイスID
- シリアル番号
- Windowsバージョン
- 方式
- パス数
- 検証
- タイムスタンプ
- オペレーター
開始前の重要なお知らせ
iShredder Technicalはデータを恒久的に消去するための製品です。開始前に、対象メディア、既存のバックアップ、選択した方式を慎重に確認してください。消去されたデータは復元できません。
ライセンスとCare Plan
1つのエディション。ライセンスオプションはショップで。
iShredder™ Windows Technical
完全版。USBドライブから起動可能、全23方式、Windows Server対応 — すべて含まれています。
現在のライセンスオプション、期間、Care Planをショップで確認
- 広く認められた23種類の消去方式
- USBドライブから起動可能
- Windows 10、Windows 11、Windows Server環境に対応
- 署名済み監査レポート
- SSD、RAID、USB、サーバーに対応
- 高度な軍用消去方式(NATO、NAVSO、AFSSI、CSEC)
3年間のプレミアムサポート
36か月のプレミアムサービスと、すべての新バージョンへの無料アップグレードでライセンスを拡張できます。
購入時に追加可能 · 最高のコストパフォーマンス
- プレミアム技術サポート
- 3年間の無料アップデートとアップグレード
- リクエストの優先対応
- Protectstarチームとの直接連絡
よくある質問
購入前に知っておくべきこと。
OS自体を含むドライブを消去したい場合、たとえばデバイス廃棄前、再イメージ化前、フォレンジック消去前に必要です。Windowsの実行中はシステムパーティションがロックされます。Technicalだけがシステム外部のUSBドライブから起動し、Windowsシステムパーティションも検証可能な形で上書きできます。
Windows Serverシステムも消去し、すべての軍用レベル方式が必要な場合、Technicalはそれらを1つのライセンスにまとめた唯一のエディションです。
TechnicalはSSDおよびフラッシュメディア向けの方式を含み、ドライブのアドレス指定可能領域を上書きします。最新のSSDやNVMeドライブでは、完全なサニタイズはコントローラー、TRIM、ウェアレベリング、メーカー固有機能にも依存します。特に高いセキュリティ要件がある場合は、利用可能であれば、メーカー提供のコントローラーベースのSecure EraseまたはCrypto Eraseの併用も検討することを推奨します。
非常に新しいNVMeドライブでは、メーカーが提供している場合、コントローラー経由のハードウェアSecure Eraseも推奨します。
購入後、ISOファイルを受け取ります。RufusやEtcherなど一般的なイメージ書き込みツールでUSBドライブに書き込みます。デバイスのBIOSまたはUEFIで、USBドライブを起動メディアとして選択します。これで完了です。USBドライブによって異なりますが、通常は1〜2分で完了します。
レポートはデジタル署名され、デバイスID、シリアル番号、方式、パス数、検証結果、タイムスタンプ、オペレーターを記録します。これにより、内部監査、プライバシーレビュー、ISO 27001プロセス、技術的証拠要件を支援できます。
特定の裁判手続きでレポートが証拠として認められるかは、該当する裁判所が判断します。レポートには、その目的に必要な技術的関連項目がすべて含まれます。
Technicalには、不良セクターやロックされたセクター、エラーのあるセクターに対応する処理が組み込まれています。処理は継続し、問題のある領域はセクターアドレス付きでレポートに記録されます。最後に、完全に上書きされたものとされなかったものを正確に把握できます。
IDE/ATA、SATA、SCSI、SAS、USB、ハードウェアまたはソフトウェアRAIDアレイに対応。HDD、SSD、NVMeドライブ、USBフラッシュドライブ、CompactFlash、SD/microSD、MMC、xD、MicroDriveをカバーします。コンシューマーから企業向けハードウェアまで1つのソリューションで対応。